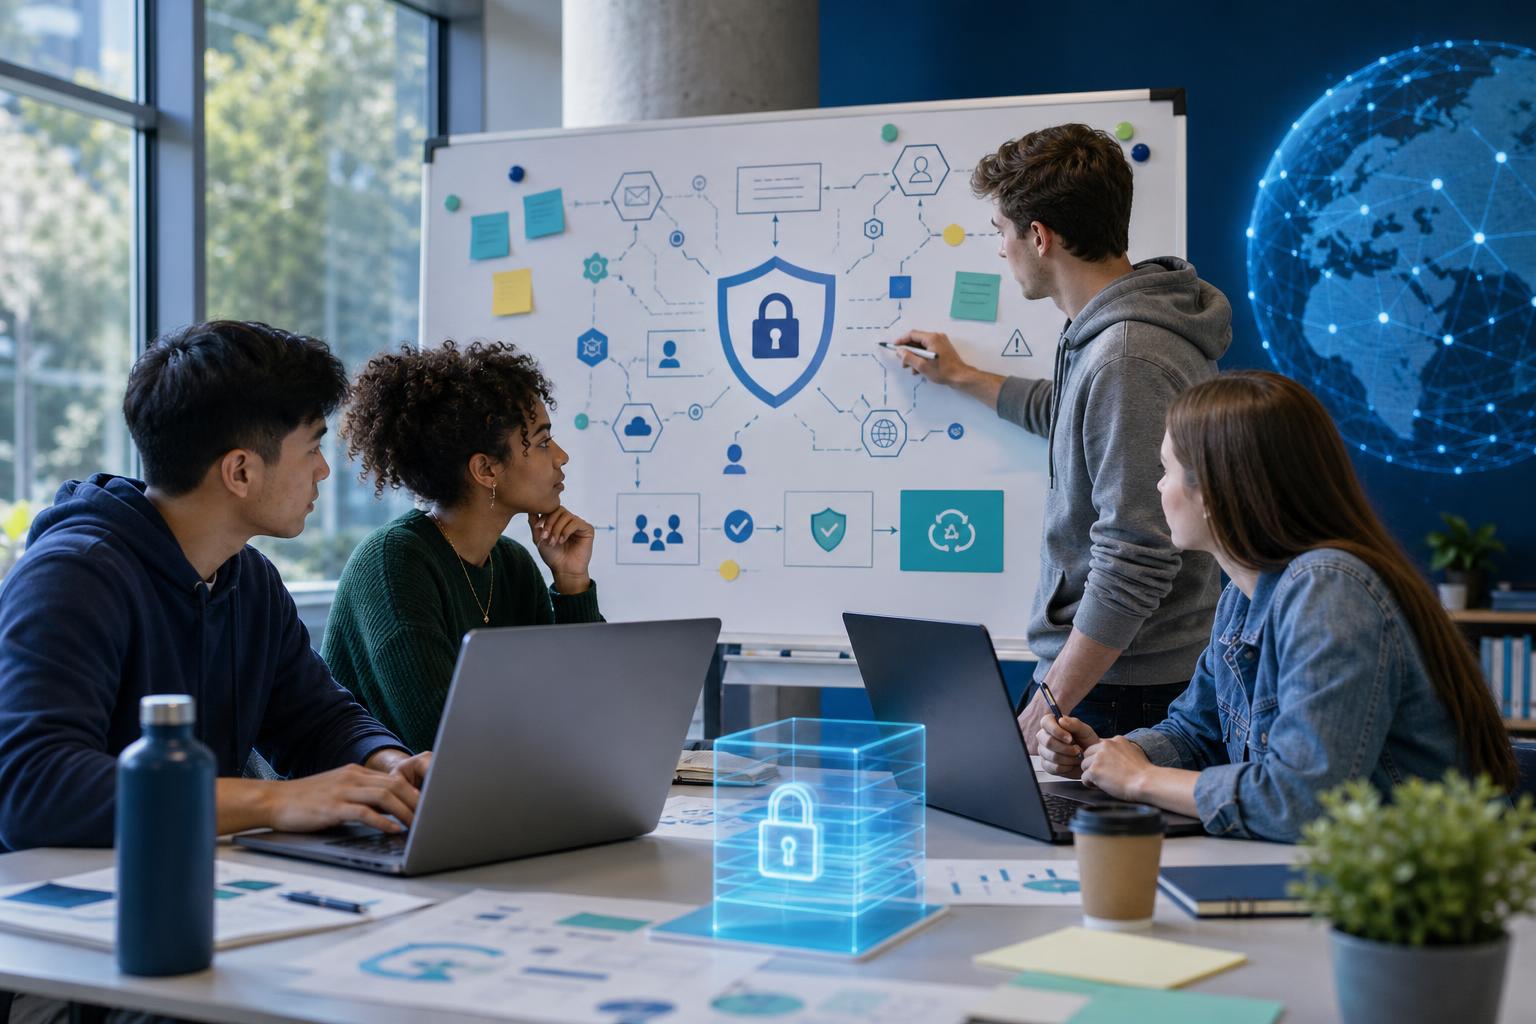
Proyek mahasiswa seperti aplikasi akademik, toko daring, sistem kas organisasi, atau platform berbasis AI tetap memiliki risiko keamanan siber. Data pengguna dapat terekspos, akun dapat disalahgunakan, dan layanan dapat terganggu meskipun proyek tersebut belum digunakan oleh banyak orang. Karena itu, keamanan sebaiknya dipikirkan sejak tahap perancangan, bukan hanya setelah terjadi masalah.
NIST CSF 2.0 untuk proyek mahasiswa dapat membantu tim memetakan kondisi keamanan, menentukan prioritas perbaikan, dan menjelaskan risiko dengan bahasa yang mudah dipahami. Kerangka ini tidak mengharuskan mahasiswa menerapkan konfigurasi teknis tertentu secara identik. Sebaliknya, CSF 2.0 menyediakan cara berpikir dan struktur untuk menghubungkan aset, risiko, praktik keamanan, tanggung jawab, serta target perbaikan.
NIST Cybersecurity Framework (CSF) 2.0 diterbitkan pada 26 Februari 2024. Kerangka ini ditujukan untuk organisasi dengan berbagai ukuran, sektor, dan tingkat kematangan keamanan siber. Dengan penyederhanaan yang tepat, prinsipnya dapat diterapkan pada proyek aplikasi atau sistem informasi yang dikerjakan dalam perkuliahan.
Apa Itu Profil Keamanan Siber?
Profil keamanan siber adalah gambaran terstruktur mengenai kondisi keamanan saat ini dan kondisi yang ingin dicapai. Dalam konteks proyek mahasiswa, profil ini dapat dibuat sebagai satu dokumen kerja yang terus diperbarui selama proyek berlangsung.
Profil sederhana setidaknya memuat lima hal berikut:
- Aset atau sumber daya yang perlu dilindungi.
- Risiko dan dampak yang mungkin terjadi.
- Praktik keamanan yang sudah tersedia.
- Kondisi keamanan target.
- Rencana perbaikan, prioritas, dan penanggung jawab.
Dokumen tersebut membantu tim menghindari pembahasan keamanan yang terlalu umum. Alih-alih hanya menulis “sistem harus aman”, tim dapat menjelaskan data apa yang penting, ancaman apa yang paling relevan, dan tindakan apa yang perlu dilakukan terlebih dahulu.
Memahami Enam Fungsi NIST CSF 2.0
NIST CSF 2.0 memiliki enam fungsi inti: Govern, Identify, Protect, Detect, Respond, dan Recover. Keenamnya dapat digunakan sebagai kerangka penyusunan profil proyek.
1. Govern
Fungsi Govern merupakan tambahan penting dalam CSF 2.0. Fokusnya adalah tata kelola dan pengambilan keputusan risiko. Untuk proyek mahasiswa, pertanyaan yang dapat diajukan antara lain: siapa pemilik proyek, siapa yang bertanggung jawab atas data, aturan apa yang harus dipatuhi, dan bagaimana keputusan keamanan dibuat?
Contohnya, tim aplikasi akademik dapat menetapkan bahwa hanya anggota tertentu yang boleh mengelola basis data. Tim juga dapat menyepakati proses persetujuan sebelum perubahan besar diterapkan.
2. Identify
Fungsi Identify membantu tim memahami aset, kebutuhan, dan risiko. Buat daftar akun, kode program, basis data, perangkat, layanan pendukung, serta pihak yang menggunakan sistem. Setelah itu, tentukan aset yang paling penting.
Pada toko daring tugas kewirausahaan, aset utama mungkin berupa data akun pelanggan, informasi transaksi, kode aplikasi, dan kredensial layanan. Risiko yang relevan dapat mencakup akses tanpa izin, kehilangan data, atau gangguan layanan.
3. Protect
Fungsi Protect berfokus pada langkah untuk mengurangi kemungkinan atau dampak insiden. Praktiknya dapat disesuaikan dengan kemampuan dan kebutuhan proyek, misalnya pengaturan hak akses, perlindungan akun, pencadangan data, pengelolaan perubahan, dan edukasi anggota tim.
Jangan langsung menganggap bahwa semua praktik harus diterapkan dengan tingkat kerumitan yang sama. Prioritaskan perlindungan untuk aset yang paling penting dan risiko yang paling besar.
4. Detect
Fungsi Detect membantu tim mengenali kejadian yang tidak semestinya. Pada proyek sederhana, deteksi dapat dimulai dari pencatatan aktivitas penting, peninjauan perubahan kode, atau pemeriksaan tanda-tanda akses yang tidak biasa.
Tujuannya bukan membangun pusat operasi keamanan yang kompleks, melainkan memastikan tim memiliki cara untuk mengetahui ketika sesuatu menyimpang dari kondisi normal.
5. Respond
Fungsi Respond berkaitan dengan tindakan saat insiden terjadi. Tim perlu menyepakati siapa yang harus dihubungi, bagaimana membatasi dampak, dan bagaimana mencatat kejadian. Misalnya, jika akun pengelola dicurigai disalahgunakan, langkah awal dapat berupa pembatasan akses dan pemeriksaan aktivitas terkait.
6. Recover
Fungsi Recover membantu proyek kembali berjalan setelah gangguan. Rencana pemulihan dapat mencakup penggunaan cadangan, pemulihan layanan, evaluasi penyebab insiden, dan perbaikan proses agar masalah serupa tidak mudah terulang.
Langkah Menyusun Profil Keamanan Proyek
Langkah 1: Tetapkan ruang lingkup proyek
Jelaskan sistem yang dianalisis, pengguna utamanya, data yang diproses, dan batasan proyek. Ruang lingkup yang jelas mencegah tim membahas hal di luar kemampuan atau tujuan proyek.
Langkah 2: Daftar aset dan pemiliknya
Catat aset penting dalam tabel kerja, lalu tambahkan pihak yang bertanggung jawab. Aset tidak hanya berupa perangkat. Kode sumber, akun, data, dokumentasi, dan layanan yang digunakan proyek juga perlu diperhatikan.
Langkah 3: Petakan risiko utama
Untuk setiap aset, tuliskan kejadian yang mungkin mengganggu kerahasiaan, integritas, atau ketersediaannya. Selanjutnya, pertimbangkan dampak dan kemungkinan secara sederhana, misalnya rendah, sedang, atau tinggi.
Gunakan hasil pemetaan ini untuk menentukan prioritas. Risiko yang berdampak tinggi terhadap data penting sebaiknya ditangani sebelum hal-hal yang hanya memengaruhi kenyamanan penggunaan.
Langkah 4: Catat praktik yang sudah ada
Dokumentasikan kondisi nyata, bukan kondisi yang diharapkan. Apakah akses sudah dibatasi? Apakah data memiliki cadangan? Apakah perubahan kode ditinjau? Apakah tim memiliki prosedur ketika layanan bermasalah?
Pemetaan yang jujur membuat profil lebih berguna karena menunjukkan kesenjangan antara praktik saat ini dan target keamanan.
Langkah 5: Susun kondisi target
Tentukan kondisi yang ingin dicapai secara realistis. Target harus dapat diamati dan dikaitkan dengan kebutuhan proyek. Contohnya, pengelolaan akun administratif memiliki penanggung jawab yang jelas, data penting memiliki mekanisme pencadangan, dan insiden dapat dilaporkan melalui prosedur yang disepakati.
Langkah 6: Buat rencana perbaikan bertahap
Urutkan tindakan berdasarkan dampak, urgensi, usaha, dan sumber daya yang tersedia. Rencana dapat dibagi menjadi perbaikan segera, perbaikan selama pengembangan, dan perbaikan lanjutan.
Setiap tindakan sebaiknya memiliki penanggung jawab dan kriteria selesai. Dengan demikian, profil tidak berhenti sebagai dokumen tugas, tetapi menjadi alat pengelolaan proyek.
Contoh Struktur Profil Sederhana
Tim dapat menggunakan format berikut sebagai dasar:
- Aset: data pengguna dan basis data aplikasi.
- Risiko: akses tanpa izin atau kehilangan data.
- Kondisi saat ini: akses telah dibatasi, tetapi pencadangan belum terjadwal.
- Kondisi target: akses ditinjau secara berkala dan cadangan tersedia sesuai kebutuhan proyek.
- Prioritas: tinggi untuk perlindungan akun pengelola dan pencadangan data.
- Penanggung jawab: anggota tim yang ditetapkan dalam pembagian tugas.
Struktur ini dapat dikembangkan dengan menambahkan fungsi CSF yang terkait, status pekerjaan, tenggat internal, dan catatan keputusan.
Memahami CSF Tiers Tanpa Menganggapnya sebagai Nilai
CSF Tiers membantu memberikan konteks mengenai tingkat ketelitian tata kelola dan pengelolaan risiko keamanan siber. Dalam proyek mahasiswa, konsep ini dapat digunakan untuk mendiskusikan apakah pengelolaan risiko masih bersifat reaktif, sudah mulai teratur, atau telah menjadi bagian dari proses pengambilan keputusan.
Namun, tingkat tersebut bukan nilai kelulusan dan bukan sertifikasi. Tim tidak perlu mengejar tingkatan tertentu hanya demi terlihat matang. Gunakan Tiers untuk memahami kondisi proyek dan memilih peningkatan yang paling sesuai dengan tujuan, risiko, serta sumber daya yang tersedia.
Kesalahan yang Perlu Dihindari
- Menganggap CSF 2.0 sebagai daftar konfigurasi teknis wajib.
- Membuat profil berdasarkan asumsi, bukan kondisi proyek yang sebenarnya.
- Memasukkan terlalu banyak risiko tanpa menentukan prioritas.
- Mengabaikan fungsi Govern dan hanya membahas alat teknis.
- Tidak menetapkan penanggung jawab untuk rencana perbaikan.
NIST juga menyediakan panduan quick-start dan referensi tambahan yang dapat membantu penerapan CSF 2.0. Meski demikian, proyek mahasiswa dapat memulai dari profil sederhana yang relevan dengan konteksnya.
Penutup
NIST CSF 2.0 untuk proyek mahasiswa bukan tentang membangun sistem keamanan yang rumit. Intinya adalah membantu tim memahami apa yang harus dilindungi, risiko mana yang perlu didahulukan, praktik apa yang sudah tersedia, dan tindakan apa yang perlu dilakukan berikutnya.
Dengan enam fungsi—Govern, Identify, Protect, Detect, Respond, dan Recover—mahasiswa dapat mengubah pembahasan keamanan menjadi proses yang lebih terarah. Profil yang ringkas, jujur, dan diperbarui secara berkala akan mendukung proyek yang lebih bertanggung jawab, mudah dikomunikasikan, dan siap dikembangkan.


Leave a Reply