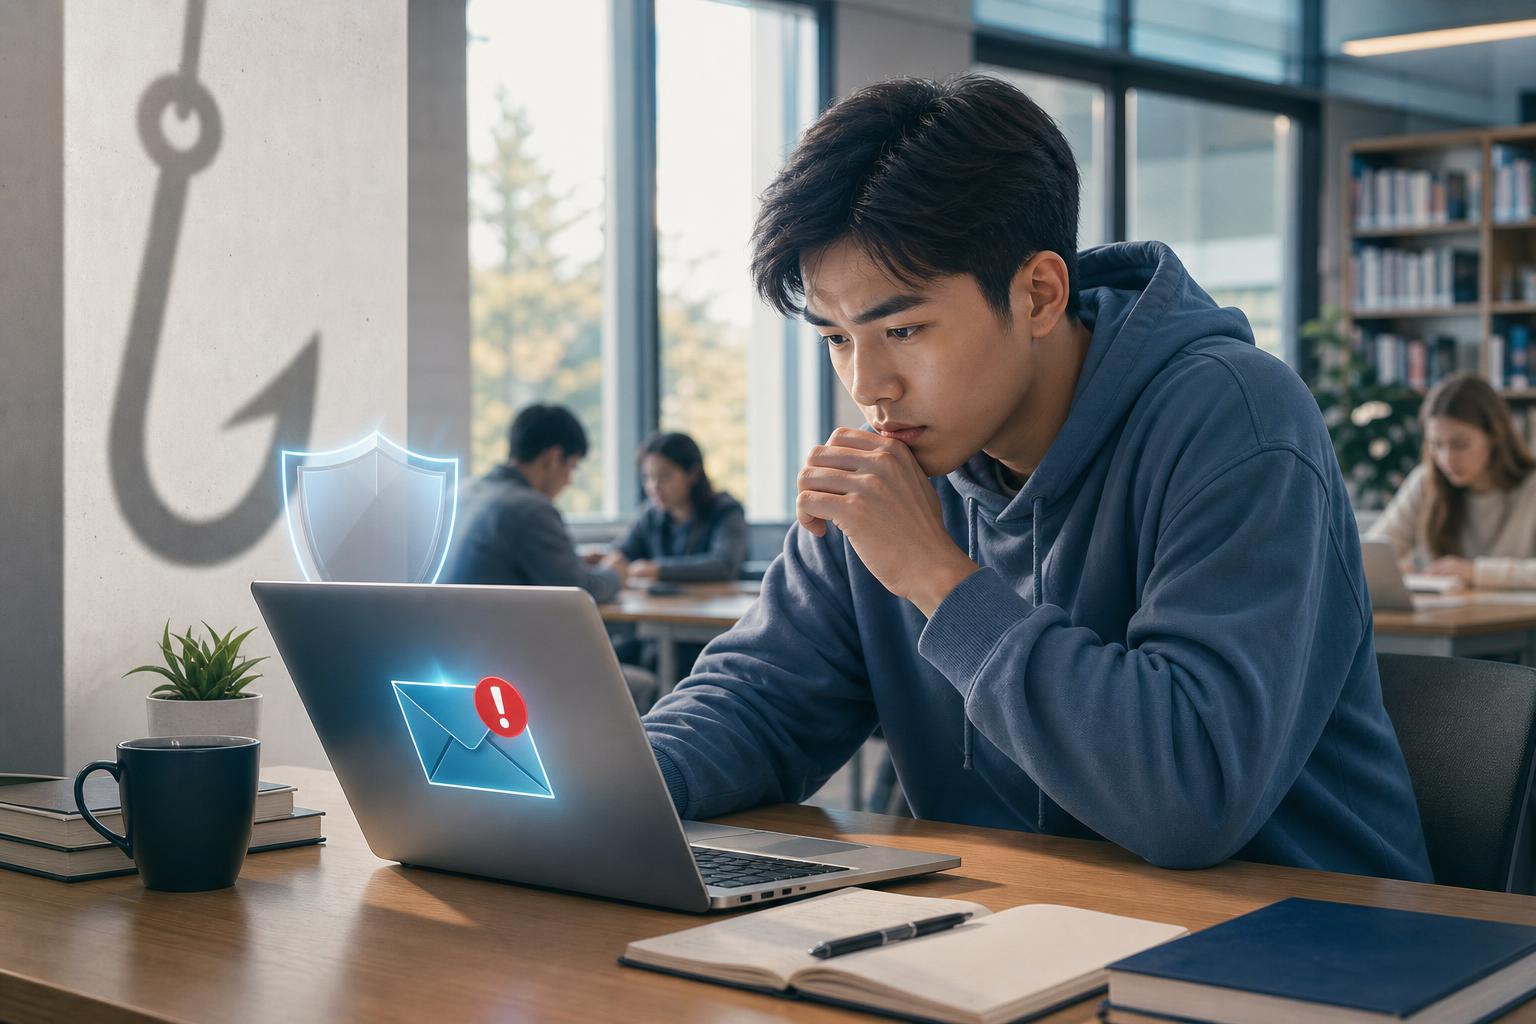
Pesan yang mengatasnamakan kampus dapat terlihat meyakinkan, terutama ketika berkaitan dengan akun akademik, pembayaran, jadwal kuliah, atau platform pembelajaran. Namun, tidak semua email dan pesan yang tampak resmi benar-benar berasal dari institusi yang disebutkan. Phishing adalah upaya penipuan untuk mendorong seseorang mengeklik tautan, membuka lampiran, atau menyerahkan informasi pribadi dan kredensial akun.
Bagi mahasiswa, keberhasilan serangan phishing dapat berdampak pada akun akademik, data pribadi, akses ke kelas daring, hingga layanan lain yang menggunakan kredensial serupa. Karena itu, memahami cara mengenali phishing dan membangun kebiasaan verifikasi merupakan bagian penting dari keamanan digital.
Apa Itu Phishing?
Phishing memanfaatkan email, pesan teks, atau kanal digital lain untuk menipu pengguna. Pelaku biasanya menyusun cerita tertentu agar korban merasa harus segera bertindak. Pesan tersebut dapat meminta penerima mengonfirmasi data, memperbarui akun, menyelesaikan pembayaran, membuka faktur, atau masuk ke sebuah layanan melalui tautan yang disediakan.
Dalam konteks kampus, pesan palsu bisa mengatasnamakan bagian administrasi, layanan akademik, penyedia pembayaran, dosen, atau platform pembelajaran. Tujuannya adalah memperoleh informasi seperti nama pengguna, kata sandi, data pribadi, atau informasi keuangan.
Cara Mengenali Phishing di Lingkungan Kampus
1. Ada tekanan untuk segera bertindak
Pesan phishing sering menggunakan nada mendesak. Penerima mungkin diberi tahu bahwa akun akan diblokir, pembayaran harus segera dikonfirmasi, atau akses ke layanan akademik akan dihentikan. Tekanan waktu dibuat agar korban tidak sempat memeriksa kebenaran pesan.
Permintaan yang mendesak tidak otomatis berarti penipuan, tetapi sebaiknya diperlakukan sebagai alasan untuk berhenti sejenak dan melakukan verifikasi melalui kanal resmi.
2. Muncul masalah akun atau pembayaran yang tidak terduga
Waspadai pesan tentang aktivitas mencurigakan, kegagalan pembayaran, masalah akun, atau perubahan layanan yang tidak pernah Anda lakukan. Penipu memanfaatkan kekhawatiran tersebut agar penerima mengikuti instruksi tanpa berpikir panjang.
Jika memang ingin memeriksa status akun, buka aplikasi atau situs resmi secara mandiri. Jangan mengandalkan tautan yang tercantum di dalam pesan.
3. Pesan meminta verifikasi data pribadi
Permintaan untuk mengirimkan kata sandi, kode verifikasi, data identitas, atau informasi keuangan melalui email dan pesan patut dicurigai. Layanan yang sah tidak seharusnya mendorong Anda membagikan kredensial secara sembarangan.
Perhatikan pula permintaan untuk memasukkan data pada formulir yang tidak jelas asalnya. Verifikasi identitas pengirim melalui pihak kampus atau layanan terkait sebelum melakukan tindakan apa pun.
4. Alamat pengirim dan domain tidak sesuai
Nama pengirim dapat dibuat menyerupai nama kampus atau layanan yang dikenal, tetapi alamat emailnya mungkin berbeda. Periksa bagian alamat pengirim dengan teliti, bukan hanya nama yang tampil di layar. Kesalahan ejaan, domain yang tidak sesuai, atau format alamat yang aneh dapat menjadi tanda peringatan.
Alamat yang terlihat mirip belum tentu resmi. Jika ragu, cari sendiri informasi kontak kampus melalui kanal yang sudah Anda kenal, bukan menggunakan nomor atau alamat yang diberikan dalam pesan mencurigakan.
5. Tautan atau lampiran terasa tidak wajar
Tautan yang meminta Anda masuk ke akun, mengunduh berkas, atau mengisi data perlu diperiksa dengan hati-hati. Lampiran yang tidak Anda kenali juga dapat menjadi bagian dari upaya penipuan. Jangan membuka lampiran atau mengeklik tautan hanya karena pesan tersebut menggunakan logo, bahasa formal, atau identitas institusi.
Penawaran yang terlalu menarik, faktur yang tidak dikenali, dan permintaan yang tidak biasa juga perlu diperlakukan sebagai tanda bahaya.
Langkah Aman Sebelum Membalas Pesan
- Berhenti sejenak. Jangan langsung mengeklik tautan, membuka lampiran, atau membalas pesan ketika merasa ditekan.
- Periksa melalui kanal resmi. Akses aplikasi atau situs kampus dengan mengetik alamatnya sendiri atau menggunakan aplikasi resmi. Untuk konfirmasi, gunakan nomor kontak yang dicari secara mandiri.
- Bandingkan konteksnya. Tanyakan apakah Anda memang sedang menunggu informasi pembayaran, perubahan akun, atau dokumen tersebut.
- Jangan membagikan kredensial. Kata sandi dan kode verifikasi tidak boleh diberikan melalui pesan yang tidak jelas.
- Laporkan pesan mencurigakan. Ikuti prosedur pelaporan yang tersedia di kampus atau layanan terkait, lalu hapus pesan jika tidak lagi diperlukan.
Cara Melindungi Akun Akademik
Gunakan autentikasi multifaktor
Autentikasi multifaktor menambahkan faktor verifikasi selain kata sandi. Dengan perlindungan ini, pihak lain akan lebih sulit mengakses akun meskipun berhasil mengetahui kata sandi Anda. Aktifkan fitur tersebut pada akun akademik dan layanan penting lain yang menyediakannya.
Buat kata sandi panjang dan unik
Gunakan kata sandi yang panjang dan berbeda untuk setiap layanan. Penggunaan ulang kredensial meningkatkan dampak ketika salah satu akun mengalami kebocoran. Jika diperlukan, gunakan pengelola kata sandi yang tepercaya untuk membantu menyimpan kredensial unik.
Perbarui perangkat dan aplikasi
Aktifkan pembaruan otomatis untuk sistem operasi, peramban, aplikasi, dan perangkat lunak keamanan. Pembaruan dapat memasang perlindungan terhadap ancaman yang telah diperbaiki oleh pengembang.
Cadangkan data penting
Simpan salinan data penting secara teratur. Cadangan membantu mengurangi dampak apabila perangkat atau akun mengalami masalah keamanan. Pastikan Anda mengetahui lokasi cadangan dan dapat mengaksesnya dengan aman.
Jika Terlanjur Mengeklik Tautan atau Memberikan Data
Jangan menunggu sampai muncul kerugian. Segera ubah kata sandi dari aplikasi atau situs resmi, bukan dari tautan dalam pesan. Jika kata sandi yang sama digunakan pada layanan lain, amankan semua akun tersebut dengan kata sandi baru yang unik.
Aktifkan autentikasi multifaktor, periksa aktivitas akun, dan lakukan pemeriksaan pada perangkat menggunakan perangkat lunak keamanan yang tersedia. Jika Anda membuka lampiran atau memasukkan data pada halaman mencurigakan, mintalah bantuan pihak yang berwenang untuk menilai kondisi perangkat.
Laporkan kejadian kepada pihak kampus atau layanan terkait. Informasi seperti waktu kejadian, jenis pesan, dan tindakan yang dilakukan dapat membantu proses penanganan. Hindari meneruskan pesan tersebut kepada mahasiswa lain tanpa peringatan karena dapat memperluas risiko.
Keamanan Autentikasi dalam Aplikasi Digital
Dari sudut pandang ilmu komputer, phishing bukan satu-satunya risiko pada autentikasi. Aplikasi juga perlu menghadapi serangan brute force, credential stuffing, kata sandi lemah atau bawaan, proses pemulihan akun yang tidak aman, serta pengelolaan sesi yang buruk.
Mahasiswa dapat berkontribusi dengan menggunakan kredensial secara bertanggung jawab dan melaporkan perilaku aplikasi yang mencurigakan. Kebiasaan sederhana seperti keluar dari akun pada perangkat bersama, tidak menyimpan kata sandi sembarangan, dan memeriksa notifikasi masuk dapat membantu menjaga keamanan.
Penutup
Cara mengenali phishing dimulai dari kebiasaan untuk tidak terburu-buru. Periksa pengirim, pahami konteks pesan, hindari tautan dan lampiran mencurigakan, lalu verifikasi melalui kanal resmi. Kombinasikan kewaspadaan tersebut dengan autentikasi multifaktor, kata sandi unik, pembaruan perangkat, pencadangan data, dan pelaporan insiden.
Dengan langkah konsisten, mahasiswa dapat menjaga akun akademik sekaligus membangun budaya digital yang cerdas, berintegritas, dan siap menghadapi dunia global.
Leave a Reply