Satu kata sandi tidak selalu cukup untuk melindungi akun akademik dan bisnis digital. Kata sandi dapat bocor, ditebak, digunakan kembali, atau dicuri melalui berbagai cara. Autentikasi multifaktor menjadi lapisan perlindungan tambahan dengan meminta dua atau lebih faktor untuk memverifikasi identitas pengguna sebelum akses diberikan.
Bagi mahasiswa, perlindungan ini penting untuk email kampus, sistem akademik, penyimpanan tugas, dan akun kolaborasi. Dalam aktivitas bisnis digital, MFA juga membantu menjaga email utama, layanan pembayaran, media sosial, serta akun administratif. Dengan pengaturan yang tepat, kata sandi yang diketahui orang lain tidak otomatis cukup untuk mengambil alih akun.
Apa Itu Autentikasi Multifaktor?
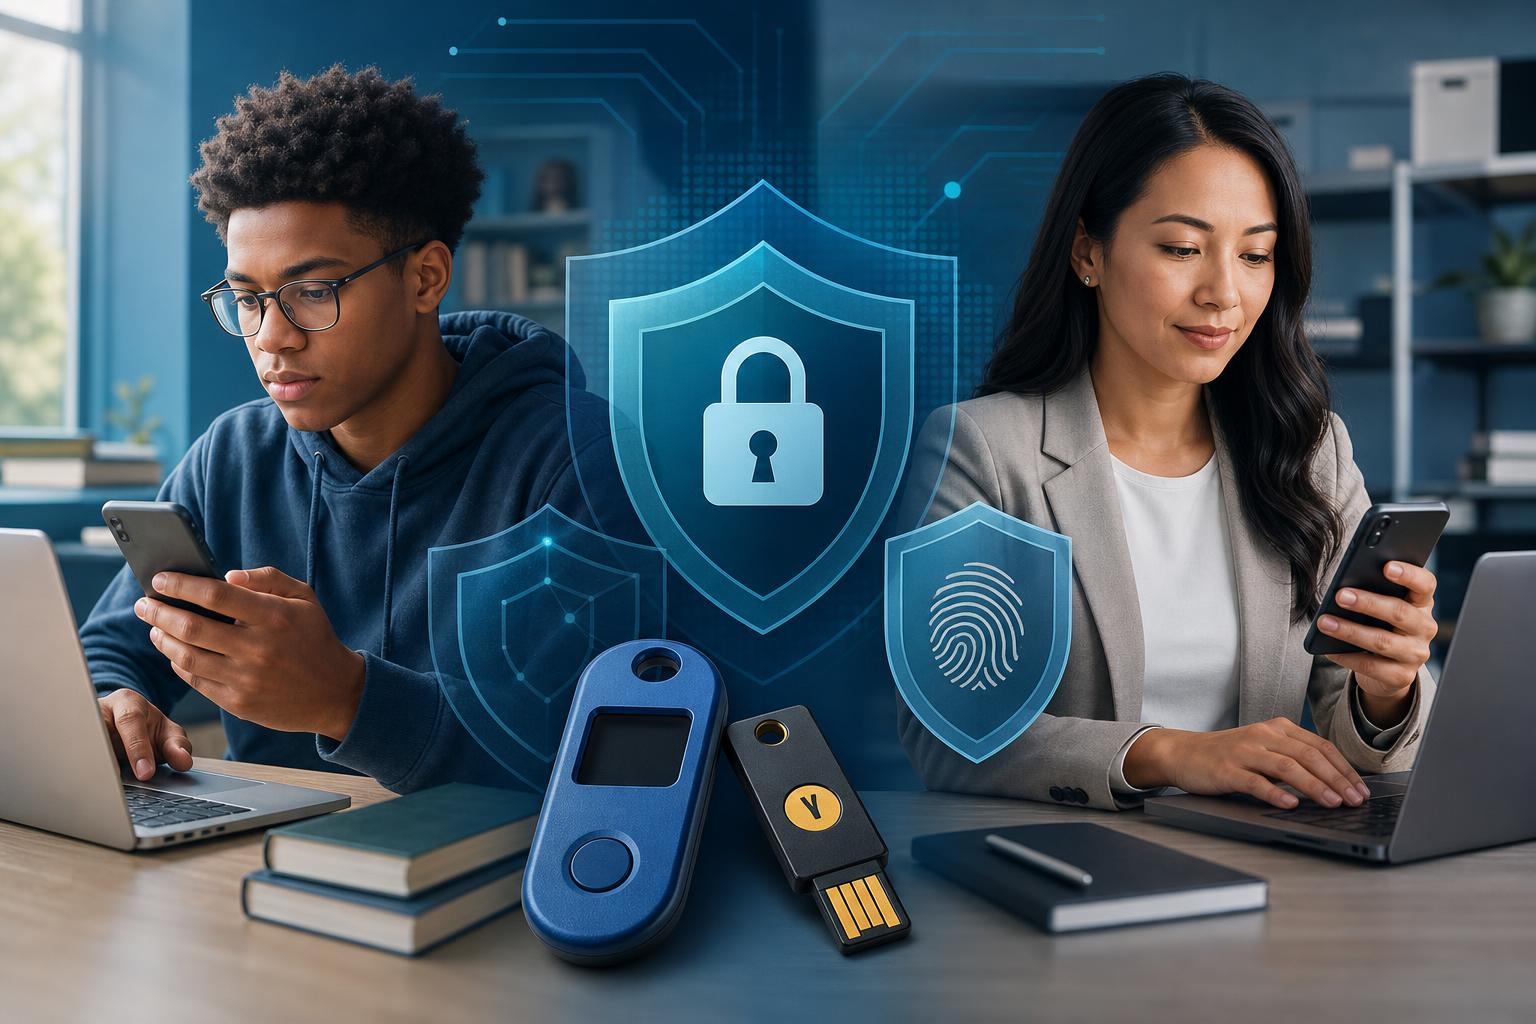
Autentikasi multifaktor, atau MFA, adalah mekanisme keamanan yang menggabungkan setidaknya dua faktor autentikasi yang berbeda. Setiap faktor memberikan bukti tambahan bahwa orang yang mencoba masuk memang pemilik akun.
Faktor autentikasi umumnya terbagi menjadi tiga kelompok:
- Sesuatu yang diketahui: informasi yang hanya diketahui pengguna, seperti kata sandi atau PIN.
- Sesuatu yang dimiliki: perangkat atau benda yang berada dalam penguasaan pengguna, seperti ponsel dengan aplikasi autentikator atau kunci keamanan.
- Sesuatu yang melekat pada pengguna: karakteristik biologis, seperti sidik jari atau pengenalan wajah.
Contohnya, setelah memasukkan kata sandi, pengguna diminta mengetik kode dari aplikasi autentikator atau menyentuhkan kunci keamanan. Penyerang yang hanya memperoleh kata sandi masih membutuhkan faktor kedua tersebut.
Perbedaan MFA dan Verifikasi Dua Langkah
Verifikasi dua langkah atau two-step verification biasanya merujuk pada proses masuk dengan dua tahap. MFA memiliki makna yang lebih luas, yaitu penggunaan dua atau lebih faktor autentikasi yang berbeda. Dalam praktik sehari-hari, kedua istilah ini sering digunakan untuk menjelaskan perlindungan tambahan setelah kata sandi.
Hal pentingnya bukan hanya jumlah langkah, melainkan jenis faktor yang digunakan. Dua kode yang berasal dari sumber serupa belum tentu memberikan perlindungan sekuat kombinasi kata sandi dan kunci keamanan. Karena itu, periksa pilihan keamanan yang disediakan oleh setiap layanan dan prioritaskan metode yang lebih tahan terhadap phishing.
Jenis Metode MFA yang Dapat Digunakan
Aplikasi autentikator dan kode sekali pakai
Aplikasi autentikator dapat menghasilkan kode sekali pakai yang berubah secara berkala. Kode ini digunakan setelah kata sandi ketika pengguna masuk ke akun. Metode tersebut biasanya lebih baik daripada SMS karena tidak bergantung pada pesan singkat yang dapat menghadapi risiko pengambilalihan nomor atau gangguan jaringan.
Biometrik
Biometrik menggunakan ciri yang melekat pada pengguna, misalnya sidik jari atau pengenalan wajah. Fitur ini dapat membuat proses masuk lebih praktis, tetapi tetap perlu dipahami sebagai bagian dari sistem keamanan perangkat dan akun, bukan pengganti semua kebiasaan keamanan.
Kunci keamanan
Kunci keamanan adalah perangkat fisik yang digunakan untuk mengonfirmasi hubungan antara perangkat keamanan dan akun. Mekanismenya menggunakan kriptografi sehingga pengguna tidak perlu mengetik kode yang dapat disalin atau dibaca pihak lain. Informasi resmi yang berkaitan dengan pembahasan ini juga tersedia pada halaman Fenomena Mahasiswa Baru di Era Digital: Kebiasaan Belajar yang Berubah Drastis.
FIDO dan WebAuthn
Teknologi berbasis FIDO atau WebAuthn dirancang sebagai metode autentikasi tahan phishing. Metode ini membantu mengurangi risiko pengguna memasukkan kredensial ke situs palsu karena proses autentikasi mengaitkan bukti akses dengan layanan yang benar.
SMS sebagai pilihan cadangan
SMS masih dapat menjadi pilihan apabila layanan belum menyediakan metode yang lebih aman. Namun, SMS memiliki perlindungan yang lebih terbatas dibandingkan metode tahan phishing. Jika tersedia aplikasi autentikator, passkey, FIDO, WebAuthn, atau kunci keamanan, prioritaskan pilihan tersebut.
Cara Mengaktifkan MFA pada Akun Penting
- Mulai dari akun dengan dampak terbesar. Prioritaskan email utama, akun akademik, penyimpanan cloud, layanan pembayaran, media sosial yang terhubung dengan bisnis, dan akun administratif.
- Buka pengaturan keamanan akun. Cari menu seperti Keamanan, Login, Privasi, atau Verifikasi dua langkah. Pastikan proses dilakukan melalui aplikasi atau situs resmi layanan.
- Pilih metode yang paling kuat. Jika tersedia, gunakan kunci keamanan, passkey berbasis FIDO atau WebAuthn, atau aplikasi autentikator. Gunakan SMS sebagai cadangan jika belum ada pilihan yang lebih baik.
- Ikuti proses pendaftaran. Layanan biasanya meminta pemindaian kode, konfirmasi perangkat, atau pendaftaran kunci keamanan. Jangan membagikan kode pendaftaran kepada orang lain.
- Simpan kode pemulihan. Kode pemulihan diperlukan ketika perangkat utama hilang atau tidak dapat digunakan. Simpan secara aman, misalnya di pengelola kata sandi atau tempat offline yang terlindungi. Jangan membagikannya melalui pesan atau menyimpannya di tempat yang mudah diakses.
- Uji proses masuk dan pemulihan. Pastikan metode kedua berfungsi sebelum keluar dari akun. Periksa juga perangkat atau sesi yang sedang aktif dan keluarkan akses yang tidak dikenali.
Kebiasaan Aman Saat Menggunakan MFA
MFA bukan alasan untuk menyetujui setiap notifikasi login. Jika muncul permintaan persetujuan yang tidak Anda mulai sendiri, tolak permintaan tersebut. Permintaan berulang dapat menjadi tanda bahwa seseorang sedang mencoba masuk menggunakan kata sandi Anda.
Jangan pernah memberikan kode sekali pakai, kode pemulihan, atau akses ke aplikasi autentikator kepada orang lain. Pihak yang mengaku sebagai admin, teman, atau petugas layanan tetap perlu diverifikasi melalui saluran resmi sebelum Anda melakukan tindakan apa pun.
Perbarui informasi pemulihan ketika nomor telepon, perangkat, atau alamat email berubah. Untuk akun yang dipakai dalam kerja kelompok, organisasi mahasiswa, atau bisnis digital, pastikan setiap anggota memiliki akses sesuai kebutuhan dan tidak menggunakan satu akun bersama-sama jika layanan menyediakan akun individual.
MFA Berbeda dari Perlindungan Phishing
Phishing berfokus pada cara mengenali dan menangani pesan, tautan, atau situs palsu. MFA berfokus pada penguatan proses autentikasi dan pengelolaan akses akun. Keduanya saling melengkapi: pengguna tetap perlu memahami Phishing di Kampus: Kenali Pesan Palsu dan Lindungi Akun, sekaligus mengaktifkan faktor tambahan agar kata sandi yang bocor tidak langsung membuka akun.
Untuk memahami hubungan keamanan digital dengan pembelajaran teknologi dan bisnis, pembaca dapat mengenal Tentang APIKSIBBA serta bidang Teknik Informatika & Manajemen Bisnis Digital. Literasi keamanan akun merupakan bagian penting dari kesiapan belajar, bekerja, dan membangun aktivitas digital secara bertanggung jawab.
Kesimpulan
Autentikasi multifaktor menambahkan lapisan pertahanan penting di luar kata sandi. Aktifkan MFA terlebih dahulu pada akun yang paling sensitif, gunakan metode tahan phishing jika tersedia, simpan kode pemulihan secara aman, dan tolak permintaan login yang tidak Anda mulai. Kebiasaan sederhana ini membantu menjaga data akademik, dokumen bisnis, serta identitas digital dari akses yang tidak sah.
Leave a Reply