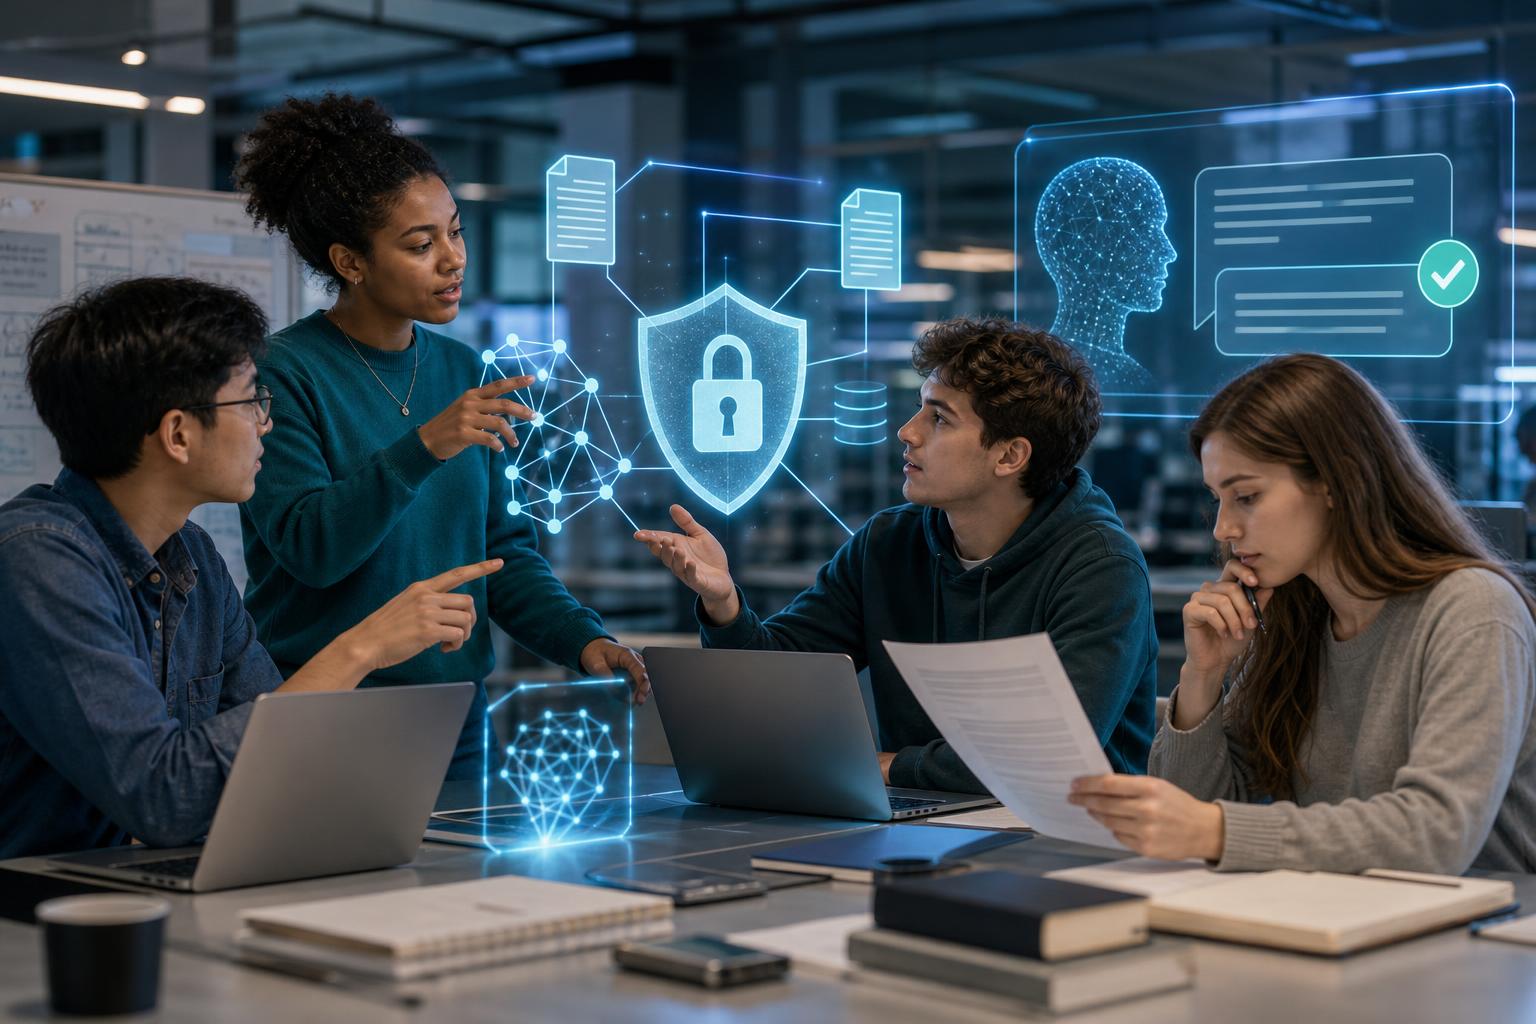
Membangun aplikasi Retrieval-Augmented Generation (RAG) dapat membantu proyek mahasiswa menjawab pertanyaan berdasarkan dokumen, arsip, atau basis pengetahuan tertentu. Namun, kemampuan mengambil informasi sebelum menghasilkan jawaban juga membuka risiko baru. Data sensitif bisa ikut terindeks, embedding dapat disalahgunakan, dan jawaban AI dapat dipengaruhi oleh dokumen atau instruksi berbahaya.
Karena itu, keamanan RAG tidak cukup hanya dengan melindungi model AI. Pengamanan perlu mencakup seluruh alur: sumber data, proses indexing, penyimpanan vector dan embedding, mekanisme retrieval, instruksi aplikasi, keluaran model, serta hak akses pengguna.
Mengapa Keamanan RAG Penting bagi Proyek Mahasiswa?
Dalam proyek akademik, tim sering menggunakan dokumen internal, data penelitian, catatan wawancara, atau materi organisasi sebagai sumber pengetahuan. Data tersebut mungkin mengandung identitas pribadi, informasi akademik, rahasia proyek, atau keterangan yang hanya boleh dibaca oleh kelompok tertentu.
Ketika semua dokumen dimasukkan ke dalam satu indeks tanpa klasifikasi dan pembatasan, pengguna dapat menerima informasi yang sebenarnya tidak menjadi haknya. Selain itu, sistem dapat mengambil potongan dokumen yang keliru, menghasilkan jawaban tanpa dasar yang kuat, atau meneruskan keluaran AI ke komponen lain tanpa pemeriksaan.
OWASP Top 10 for LLM Applications 2025 menempatkan beberapa risiko yang relevan untuk RAG, termasuk Vector and Embedding Weaknesses, Prompt Injection, Sensitive Information Disclosure, Improper Output Handling, Excessive Agency, dan Misinformation.
Risiko Utama pada Arsitektur RAG
1. Kebocoran informasi sensitif
Kebocoran dapat terjadi ketika data pribadi atau dokumen terbatas masuk ke indeks, kemudian muncul dalam konteks retrieval atau jawaban AI. Risiko ini tidak hanya berasal dari keluaran akhir, tetapi juga dari proses penyimpanan, pemrosesan, dan pencatatan aktivitas.
2. Kelemahan vector dan embedding
Embedding mengubah isi dokumen menjadi representasi yang digunakan untuk menemukan informasi relevan. Jika penyimpanan vector tidak memiliki perlindungan akses yang tepat, pihak yang tidak berwenang dapat memperoleh atau memanfaatkan data tersebut. Masalah juga dapat muncul ketika dokumen dari berbagai tingkat kerahasiaan dicampur dalam satu koleksi.
3. Prompt injection
Prompt injection adalah upaya memengaruhi perilaku model melalui masukan atau isi dokumen yang sengaja dirancang. Instruksi tersembunyi dalam dokumen dapat mendorong sistem mengabaikan aturan, menampilkan data, atau melakukan tindakan yang tidak diharapkan. Karena itu, isi dokumen hasil retrieval harus diperlakukan sebagai data yang perlu dianalisis, bukan sebagai perintah yang otomatis dipercaya.
4. Jawaban yang tidak tervalidasi
Model dapat menyusun jawaban yang terdengar meyakinkan meskipun konteksnya tidak cukup atau sumbernya tidak relevan. Risiko ini termasuk misinformation. Jika keluaran diteruskan langsung ke sistem lain, seperti modul penyimpanan atau pengambilan keputusan, masalahnya dapat menjadi lebih serius. Kondisi tersebut dikenal sebagai Improper Output Handling.
5. Kewenangan sistem yang berlebihan
RAG sebaiknya tidak diberi kemampuan bertindak lebih luas daripada kebutuhan proyek. Excessive Agency terjadi ketika sistem berbasis model memiliki akses atau kewenangan yang terlalu besar, misalnya dapat mengubah data, menjalankan tindakan, atau mengambil keputusan penting tanpa persetujuan manusia.
Langkah Praktis Membangun RAG yang Lebih Aman
1. Klasifikasikan data sebelum indexing
Buat kategori sederhana seperti publik, internal, terbatas, dan sensitif. Jangan memasukkan seluruh dokumen ke indeks hanya karena dokumen tersebut tersedia bagi tim. Tanyakan terlebih dahulu apakah data benar-benar diperlukan untuk tujuan proyek dan apakah penggunaannya sesuai dengan persetujuan yang berlaku.
Hapus atau samarkan identitas pribadi yang tidak dibutuhkan. Jika sebuah dokumen memuat nomor identitas, alamat, atau informasi akademik, pertimbangkan untuk menghilangkan bagian tersebut sebelum pemrosesan.
2. Pisahkan koleksi berdasarkan hak akses
Gunakan pembatasan akses pada tingkat pengguna, kelompok, atau peran. Retrieval harus mempertimbangkan siapa yang sedang meminta informasi, bukan hanya kemiripan antara pertanyaan dan dokumen.
Hindari satu koleksi vector yang dapat dibaca semua pengguna apabila sumber datanya memiliki tingkat kerahasiaan berbeda. Pemeriksaan otorisasi perlu dilakukan sebelum dokumen dimasukkan ke konteks jawaban.
3. Validasi dan sanitasi dokumen
Periksa asal, format, pemilik, dan perubahan setiap dokumen sebelum indexing. Dokumen yang tidak jelas sumbernya, telah dimodifikasi tanpa catatan, atau berisi instruksi mencurigakan sebaiknya ditinjau lebih dahulu.
Metadata juga penting. Simpan informasi seperti kategori akses, pemilik data, dan status validasi agar sistem dapat menggunakan aturan retrieval yang tepat. Isi dokumen harus tetap dipisahkan dari instruksi sistem sehingga teks yang ditemukan tidak otomatis mengubah perilaku aplikasi.
4. Lindungi penyimpanan vector dan embedding
Batasi akses ke basis data vector hanya untuk komponen yang membutuhkannya. Terapkan autentikasi, otorisasi berbasis peran, dan pemisahan lingkungan pengembangan dari lingkungan penggunaan. Jangan menaruh data rahasia dalam log secara utuh hanya demi kemudahan debugging.
Tim juga perlu menentukan masa simpan data dan menghapus indeks yang tidak lagi diperlukan. Perlindungan terhadap data asli tetap penting karena embedding tidak boleh dianggap sebagai pengganti keamanan data sumber.
5. Uji proses retrieval
Siapkan skenario pengujian untuk melihat apakah sistem mengambil dokumen yang benar dan menolak dokumen yang tidak boleh diakses. Uji pula pertanyaan yang ambigu, permintaan lintas kategori akses, dokumen yang saling bertentangan, serta sumber yang berisi instruksi berbahaya.
Catat hasil pengujian secara terstruktur: pertanyaan, dokumen yang diambil, alasan relevansi, dan keputusan akses. Dengan cara ini, tim dapat menemukan apakah masalah berasal dari pencarian, metadata, aturan otorisasi, atau jawaban model.
6. Validasi keluaran sebelum digunakan
Jawaban AI sebaiknya diperiksa sebelum ditampilkan atau diteruskan ke komponen lain. Periksa apakah jawaban didukung oleh konteks, apakah terdapat informasi sensitif, dan apakah model menyampaikan ketidakpastian ketika sumber tidak memadai.
Jika keluaran digunakan untuk mengisi sistem lain, lakukan validasi format dan sanitasi terlebih dahulu. Untuk keputusan penting, seperti rekomendasi akademik, penilaian, atau tindakan yang berdampak pada seseorang, sediakan pemeriksaan manusia.
7. Batasi kewenangan dan simpan catatan aktivitas
Berikan kemampuan minimum yang diperlukan oleh sistem. RAG yang hanya menjawab pertanyaan tidak perlu memiliki hak untuk mengubah dokumen atau menjalankan tindakan lain. Setiap tindakan tambahan harus memerlukan persetujuan yang sesuai.
Pencatatan aktivitas membantu evaluasi, tetapi log juga dapat mengandung data sensitif. Simpan informasi secukupnya, samarkan isi yang tidak perlu, dan batasi siapa yang dapat membaca catatan tersebut.
Gunakan Kerangka Pengelolaan Risiko
NIST AI RMF Generative AI Profile dapat digunakan sebagai kerangka pendukung untuk mengelola risiko. Dalam praktik proyek mahasiswa, fungsi govern dapat diterapkan dengan menetapkan aturan penggunaan data dan tanggung jawab anggota tim. Fungsi map membantu memetakan pengguna, sumber data, alur retrieval, serta dampak jika terjadi kesalahan.
Selanjutnya, measure digunakan untuk menguji keamanan, relevansi retrieval, kebocoran informasi, dan kualitas jawaban. Fungsi manage membantu menentukan tindakan perbaikan, seperti menghapus data tertentu, memperketat akses, atau mewajibkan tinjauan manusia.
Checklist Keamanan RAG untuk Tim Mahasiswa
- Data telah diklasifikasikan dan dibersihkan sebelum indexing.
- Setiap koleksi vector memiliki aturan akses yang jelas.
- Metadata sumber, pemilik, dan status validasi tercatat.
- Isi dokumen dipisahkan dari instruksi aplikasi.
- Retrieval diuji dengan skenario akses sah dan tidak sah.
- Jawaban diperiksa sebelum digunakan atau diteruskan.
- Kewenangan sistem dibatasi sesuai kebutuhan proyek.
- Log tidak menyimpan informasi sensitif secara berlebihan.
- Keputusan penting tetap melibatkan peninjauan manusia.
Pendekatan berpusat pada manusia juga penting dalam pendidikan. Rekomendasi UNESCO menekankan perlindungan privasi data dan validasi etis dalam penggunaan AI generatif. Dengan menerapkan prinsip tersebut, proyek RAG tidak hanya tampak canggih, tetapi juga menunjukkan tanggung jawab terhadap keamanan, integritas akademik, dan orang-orang yang datanya digunakan.


Leave a Reply