Dalam proyek aplikasi mahasiswa, privasi sering baru dipikirkan setelah sistem selesai dibuat. Formulir sudah mengumpulkan banyak data, basis data menyimpan informasi tanpa batas waktu, dan pengguna tidak mengetahui untuk apa datanya digunakan. Pendekatan seperti ini membuat perbaikan menjadi lebih sulit.
Privacy by Design untuk proyek mahasiswa berarti memasukkan perlindungan privasi sejak tahap perencanaan, analisis kebutuhan, desain arsitektur, hingga pengujian. Dengan begitu, privasi tidak menjadi fitur tambahan, melainkan bagian dari persyaratan sistem. Pendekatan ini membantu proyek lebih bertanggung jawab sekaligus memperjelas keputusan teknis yang diambil oleh tim.
Apa Itu Privacy by Design?
Privacy by Design adalah pendekatan untuk merancang sistem dengan mempertimbangkan bagaimana data pribadi dikumpulkan, digunakan, disimpan, dibagikan, dan dihapus sejak awal. Fokusnya bukan sekadar mengamankan basis data, tetapi juga memastikan pemrosesan data memiliki tujuan yang jelas dan dapat dipahami.
Keamanan data dan privasi saling berkaitan, tetapi tidak sama. Keamanan berfokus pada pencegahan akses, perubahan, atau pengungkapan yang tidak sah. Privasi mencakup pertanyaan yang lebih luas: apakah data tersebut memang perlu dikumpulkan, apakah pengguna memahami pemrosesannya, apakah pengguna memiliki kendali, dan apakah data dapat dipisahkan dari identitas ketika identitas tidak diperlukan.
Dalam konteks proyek mahasiswa, pendekatan ini dapat diterapkan pada aplikasi akademik, sistem peminjaman, platform survei, aplikasi kesehatan, sistem rekomendasi, maupun proyek berbasis Internet of Things.
Tiga Tujuan Rekayasa Privasi Menurut NIST
NIST Privacy Framework merumuskan tiga tujuan rekayasa privasi yang dapat membantu tim menerjemahkan prinsip abstrak menjadi keputusan desain.
1. Predictability
Predictability berarti pengguna, pemilik sistem, dan operator dapat membentuk pemahaman yang andal tentang data serta cara sistem memprosesnya. Pengguna perlu mengetahui data apa yang dikumpulkan, untuk tujuan apa, siapa yang dapat mengaksesnya, dan berapa lama data disimpan.
Dalam proyek mahasiswa, tujuan ini dapat diwujudkan melalui penjelasan singkat pada formulir, kebijakan privasi yang mudah dipahami, serta dokumentasi alur data. Jangan membuat sistem yang perilakunya berbeda dari informasi yang diberikan kepada pengguna.
2. Manageability
Manageability berarti data dapat dikelola secara terperinci. Pengelolaan tersebut dapat mencakup pengumpulan, perubahan, penghapusan, dan pengungkapan secara selektif.
Contoh penerapannya adalah menyediakan pengaturan untuk mengubah profil, menghapus akun atau data tertentu, membatasi informasi yang ditampilkan, serta memberi pilihan ketika data hendak digunakan untuk tujuan tambahan. Tidak semua pengguna harus diberi pengaturan yang sama, tetapi sistem perlu memiliki batasan yang jelas dan dapat dipertanggungjawabkan.
3. Disassociability
Disassociability berarti sistem memproses data atau peristiwa tanpa mengaitkannya dengan individu atau perangkat melebihi kebutuhan operasional. Prinsip ini mendorong tim untuk mengurangi hubungan langsung antara aktivitas dan identitas.
Misalnya, statistik penggunaan mungkin cukup dihitung secara agregat tanpa menyimpan identitas setiap pengguna. Data aktivitas juga dapat dipisahkan dari data identitas apabila kebutuhan sistem memungkinkan. Tujuannya bukan selalu membuat semua data anonim, melainkan menghindari keterkaitan yang tidak diperlukan.
Checklist Privacy by Design untuk Proyek Mahasiswa
1. Buat peta aliran data
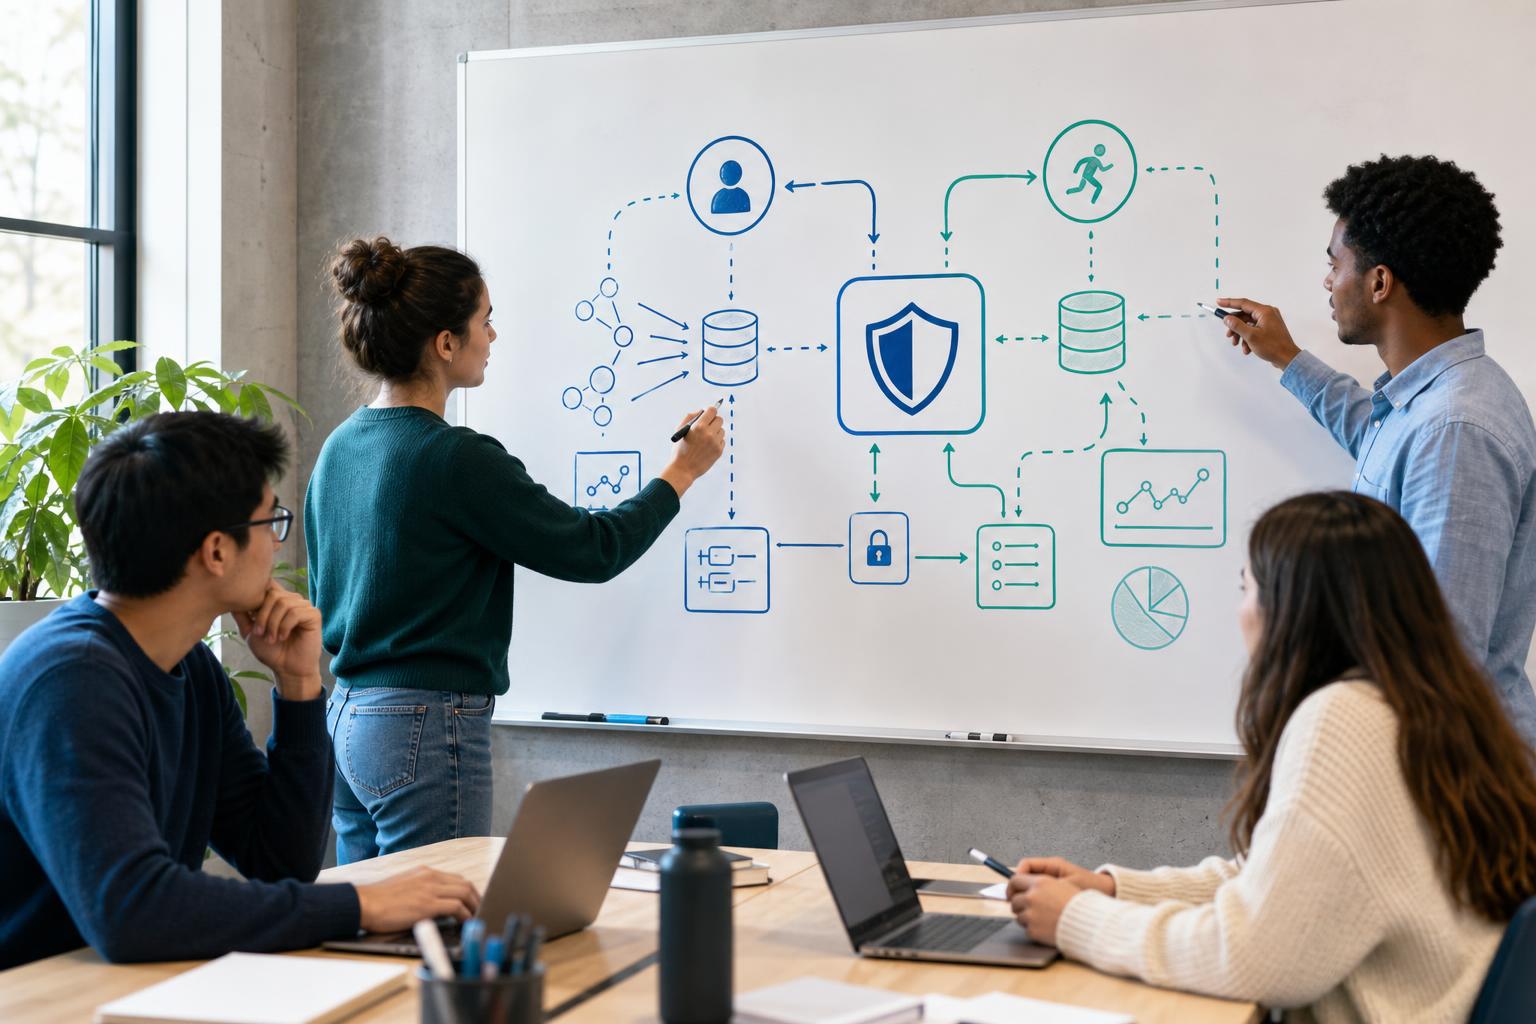
Mulailah dengan menggambarkan perjalanan data dari awal hingga akhir. Catat ketika data dikumpulkan, diproses, disimpan, diakses, dibagikan, dan dihapus. Peta ini dapat dibuat sederhana menggunakan diagram alur atau tabel.
Untuk setiap tahap, jawab beberapa pertanyaan: dari mana data berasal, komponen apa yang memprosesnya, siapa yang memiliki akses, dan ke mana data berpindah? Peta aliran data membantu tim menemukan pengumpulan atau pemindahan data yang sebenarnya tidak diperlukan.
2. Inventarisasi dan klasifikasikan data
Buat daftar seluruh atribut yang digunakan aplikasi. Tandai data yang dapat mengidentifikasi seseorang secara langsung atau tidak langsung, seperti identitas akun, kontak, lokasi, rekaman aktivitas, atau informasi lain yang berhubungan dengan individu.
Setelah itu, klasifikasikan tingkat sensitivitas dan kebutuhan aksesnya. Tidak semua anggota tim, modul, atau peran pengguna perlu melihat seluruh data. Klasifikasi ini dapat menjadi dasar untuk menentukan kontrol akses dan cara penyimpanan yang sesuai.
3. Uji kebutuhan setiap atribut
Untuk setiap kolom atau atribut, tuliskan alasan mengapa data tersebut dibutuhkan. Pertanyaan sederhana yang dapat digunakan adalah: apakah fitur tetap berjalan tanpa data ini, apakah ada cara yang lebih sedikit mengumpulkan data, dan apakah data tersebut benar-benar digunakan sesuai tujuan?
Jika sebuah fitur hanya memerlukan rentang usia, pertimbangkan apakah tanggal lahir lengkap memang diperlukan. Jika sistem hanya membutuhkan informasi wilayah, jangan langsung menyimpan lokasi yang lebih rinci tanpa alasan operasional yang jelas. Inilah penerapan minimisasi data.
4. Tetapkan tujuan penggunaan dan retensi
Setiap data harus memiliki tujuan penggunaan yang jelas. Tujuan tersebut membantu tim menentukan data apa yang boleh dikumpulkan dan mencegah penggunaan baru yang tidak pernah dijelaskan kepada pengguna.
Tentukan pula berapa lama data disimpan. Data yang sudah tidak dibutuhkan sebaiknya dihapus atau dipisahkan dari identitas. Kebijakan retensi perlu diterjemahkan ke dalam proses teknis, bukan hanya ditulis dalam dokumentasi. Sertakan mekanisme penghapusan data dan uji apakah mekanisme tersebut benar-benar bekerja.
5. Atur privasi sebagai bawaan
Pengaturan awal sistem sebaiknya tidak mengumpulkan atau membagikan data secara berlebihan. Pengguna tidak seharusnya dipaksa melakukan banyak perubahan hanya agar mendapatkan tingkat privasi yang wajar.
Contohnya, profil dapat dibuat tidak terlihat oleh publik secara default, pengumpulan data opsional dapat dinonaktifkan, dan informasi yang ditampilkan kepada pengguna lain dibatasi pada kebutuhan fitur. Pengaturan tersebut tetap perlu dijelaskan dengan bahasa yang mudah dipahami.
6. Pisahkan identitas dari aktivitas jika memungkinkan
Periksa apakah data identitas harus disimpan dalam tabel, layanan, atau proses yang sama dengan data aktivitas. Pemisahan dapat mengurangi dampak ketika salah satu bagian sistem mengalami masalah dan membantu membatasi siapa yang dapat menghubungkan aktivitas dengan individu.
Pendekatan ini harus disesuaikan dengan kebutuhan aplikasi. Jangan menghilangkan keterkaitan data jika sistem memang membutuhkan identitas untuk fungsi tertentu. Yang penting, hubungan tersebut dibuat seperlunya dan tidak lebih luas dari kebutuhan operasional.
7. Sediakan transparansi dan kontrol pengguna
Informasikan jenis data yang diproses, tujuan penggunaannya, pihak atau peran yang dapat mengakses, serta masa penyimpanan. Penjelasan tidak harus panjang, tetapi harus akurat dan mudah ditemukan.
Jika sesuai dengan fungsi aplikasi, sediakan kemampuan untuk memperbarui data, meminta penghapusan, mengatur visibilitas, atau membatasi pengungkapan. Fitur kontrol pengguna sebaiknya menjadi bagian dari rancangan kebutuhan, bukan tambahan pada akhir pengembangan.
Uji Privasi Sebelum Proyek Dipresentasikan
Pengujian privasi perlu mencakup seluruh siklus data, bukan hanya pemeriksaan keamanan. Buat skenario yang menilai apakah sistem mengumpulkan atribut yang tidak diperlukan, menampilkan data kepada peran yang salah, menyimpan data melewati masa retensi, atau gagal menghapus salinan data.
Tim juga dapat melakukan pengujian skenario penyalahgunaan data. Contohnya, apa yang terjadi jika pengguna mencoba melihat data pengguna lain, jika operator mengakses data di luar tugasnya, atau jika data aktivitas hendak digunakan untuk tujuan baru? Hasil pengujian harus dicatat sebagai temuan dan ditindaklanjuti dalam desain maupun implementasi.
OWASP menempatkan perlindungan sistem sebagai pertimbangan desain, bukan sekadar pekerjaan setelah kode selesai. Karena itu, checklist privasi dapat berjalan bersama praktik secure coding, validasi input, pengelolaan secrets, dan tata kelola data.
GDPR sebagai Referensi Konseptual
Article 25 GDPR dapat digunakan sebagai referensi konseptual mengenai perlindungan data sejak desain dan secara bawaan. Gagasannya mencakup perhatian terhadap minimisasi data, jumlah data, jangka waktu penyimpanan, dan aksesibilitas sejak cara pemrosesan ditentukan.
Namun, keberadaan prinsip tersebut tidak berarti GDPR otomatis berlaku untuk setiap proyek mahasiswa. Gunakan konsepnya untuk memperbaiki cara berpikir dan keputusan desain, lalu pertimbangkan kewajiban hukum yang relevan berdasarkan konteks proyek, organisasi, dan wilayah operasionalnya.
Penutup
Privacy by Design untuk proyek mahasiswa dapat dimulai dari langkah yang praktis: petakan aliran data, inventarisasi atribut, jelaskan tujuan, minimalkan pengumpulan, tetapkan retensi, batasi akses, sediakan kontrol pengguna, dan uji proses penghapusan.
Dengan menjadikan privasi sebagai persyaratan sejak awal, mahasiswa tidak hanya menghasilkan aplikasi yang berfungsi. Mereka juga belajar merancang sistem yang transparan, dapat dipertanggungjawabkan, dan selaras dengan semangat Cerdas Digital, Berintegritas, dan Siap Hadapi Dunia Global.


Leave a Reply