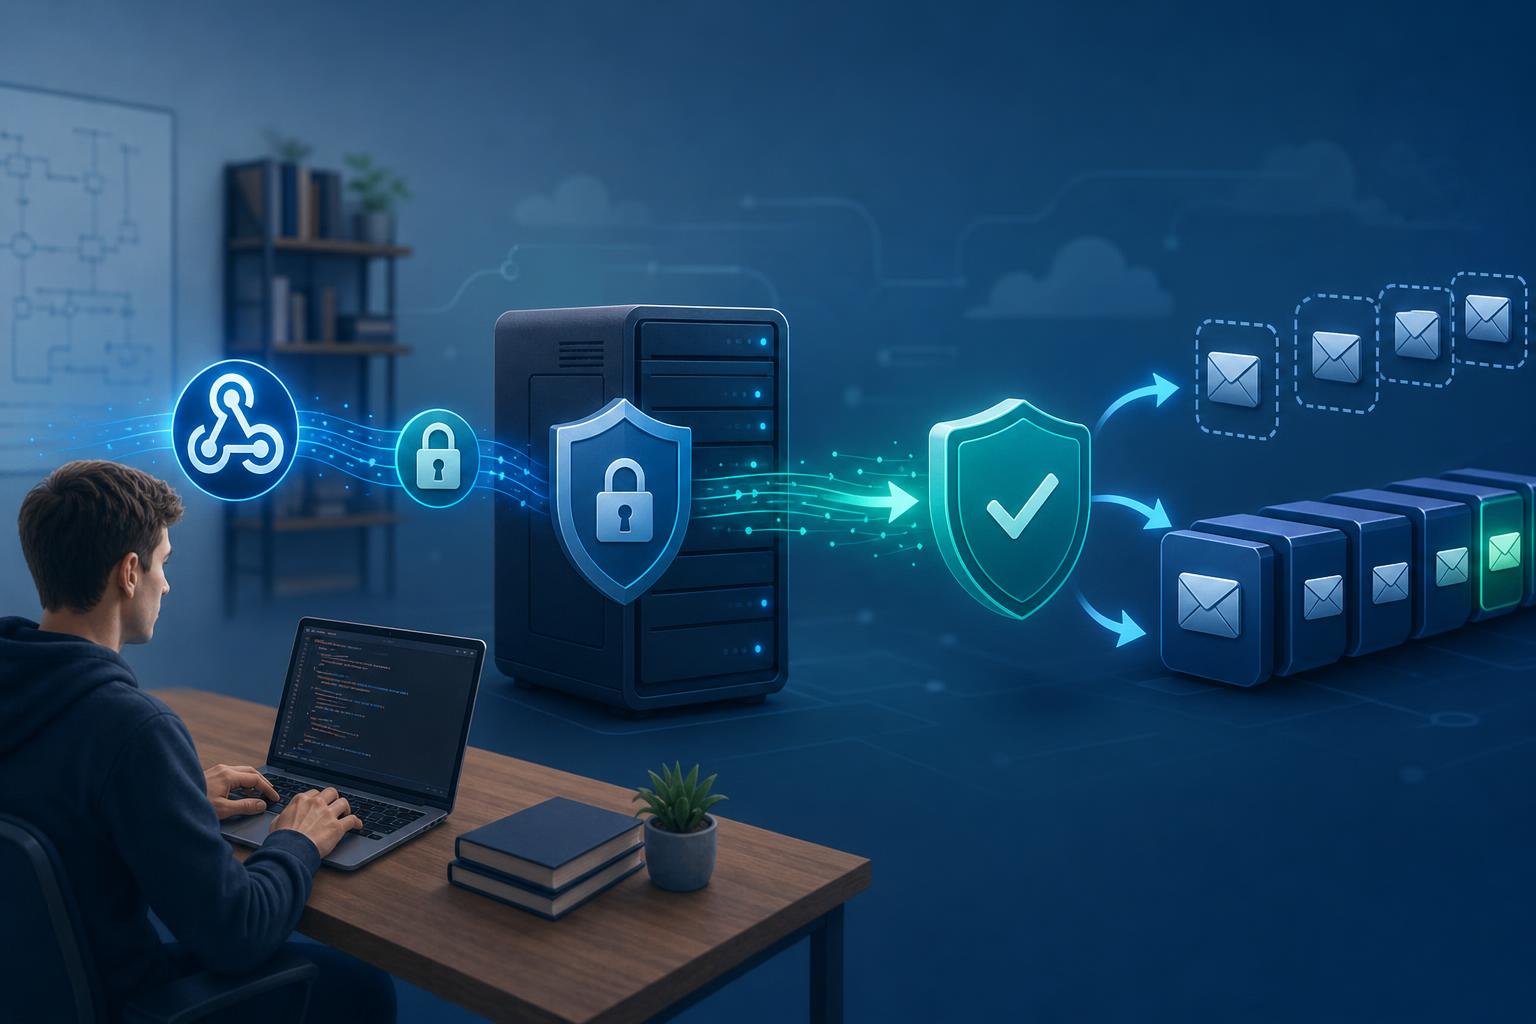
Webhook sering menjadi penghubung antara aplikasi mahasiswa dan layanan lain. Misalnya, sebuah layanan mengirim notifikasi ketika pembayaran berhasil, akun dibuat, atau proses tertentu selesai. Secara teknis, webhook adalah callback HTTP: publisher mengirimkan permintaan ke endpoint milik subscriber ketika suatu peristiwa terjadi.
Karena endpoint webhook dapat menerima permintaan dari jaringan luar, perlakukan ia sebagai endpoint publik yang tidak tepercaya. Jangan menganggap setiap request berasal dari layanan yang sah hanya karena alamat endpoint tidak ditampilkan kepada pengguna. Keamanan webhook perlu mencakup autentikasi pesan, validasi data, pencegahan pengiriman ulang, dan pengendalian beban.
Mengapa Keamanan Webhook Penting?
Webhook berbeda dari endpoint biasa karena server Anda tidak selalu memulai komunikasi. Layanan eksternal yang mengirim request dapat mengalami retry ketika koneksi gagal atau respons tidak diterima tepat waktu. Akibatnya, satu event bisa diterima lebih dari sekali.
Di sisi lain, endpoint yang tidak dilindungi dapat menerima payload palsu. Jika aplikasi langsung memperbarui saldo, status pesanan, atau data pengguna berdasarkan isi request, penyerang berpotensi memicu perubahan tanpa otorisasi. Payload yang terlalu besar atau dikirim berulang-ulang juga dapat membebani aplikasi.
Untuk proyek mahasiswa, pendekatan yang baik bukan membuat sistem menjadi rumit, melainkan menerapkan beberapa lapisan perlindungan yang jelas dan dapat diuji.
Checklist Dasar Endpoint Webhook
Gunakan HTTPS dan batasi metode
Endpoint webhook sebaiknya hanya dapat diakses melalui HTTPS agar data yang dikirim terlindungi selama perjalanan. Batasi metode HTTP yang diterima, umumnya hanya POST. Request dengan metode lain dapat ditolak sebelum masuk ke logika aplikasi.
Tetapkan pula batas ukuran request dan periksa tipe konten. Aplikasi sebaiknya tidak memproses payload berukuran tidak wajar atau format yang tidak sesuai kontrak. Langkah ini membantu mengurangi risiko penyalahgunaan sumber daya.
Simpan secret secara aman
Secret webhook digunakan untuk membuktikan bahwa pesan dibuat oleh pihak yang memiliki secret yang sama. Buat secret dengan entropi tinggi, simpan di lokasi pengelolaan rahasia yang aman, dan jangan menuliskannya langsung di kode sumber.
Secret juga tidak boleh dikirim ke repositori. Dalam proyek kelompok, batasi akses sesuai kebutuhan dan pisahkan secret dari konfigurasi yang dibagikan secara umum. Jika secret diduga bocor, lakukan penggantian dan perbarui konfigurasi pengirim serta penerima sesuai kemampuan layanan yang digunakan.
Verifikasi Signature HMAC-SHA256
Salah satu pola umum untuk keamanan webhook adalah signature berbasis HMAC-SHA256. Publisher menghitung nilai HMAC dari payload menggunakan secret bersama, kemudian mengirimkan hasilnya pada header signature. Penerima menghitung ulang nilai tersebut dan membandingkannya dengan signature yang diterima.
Signature membantu menjawab dua pertanyaan penting: apakah pesan dibuat oleh pihak yang memiliki secret, dan apakah isi pesan berubah selama pengiriman. Namun, signature tidak mengenkripsi payload. Data tetap perlu dikirim melalui HTTPS, dan informasi sensitif tidak boleh diperlakukan aman hanya karena memiliki signature.
Gunakan body asli sebelum parsing
Verifikasi harus dilakukan terhadap body request asli, sebelum framework mengubahnya menjadi objek atau melakukan parsing ulang. Perubahan format, spasi, urutan karakter, atau representasi tertentu dapat menghasilkan nilai HMAC yang berbeda.
Urutan praktisnya adalah menerima raw body, mengambil signature dari header yang ditentukan protokol, menghitung HMAC-SHA256 dengan secret, lalu membandingkan hasilnya menggunakan fungsi constant-time. Hindari perbandingan string biasa dengan operator kesetaraan karena pola waktu eksekusinya dapat memberikan informasi yang seharusnya tidak tersedia kepada penyerang.
Jika signature tidak ada atau tidak cocok, hentikan pemrosesan dan kembalikan respons yang sesuai. Jangan memperbarui database, mengirim email, atau memanggil layanan lain sebelum verifikasi selesai.
Signature Valid Belum Berarti Bebas Replay
Replay terjadi ketika request yang sah direkam lalu dikirimkan kembali. Signature pada request tersebut tetap valid karena payload dan signature tidak berubah. Karena itu, autentikasi pesan perlu dilengkapi perlindungan terhadap pengulangan.
Jika protokol publisher menyediakan timestamp, verifikasi timestamp tersebut dan terapkan batas waktu penerimaan yang wajar sesuai kontrak layanan. Timestamp harus menjadi bagian dari data yang diautentikasi oleh signature. Dengan begitu, penyerang tidak dapat mengubah waktunya tanpa membuat signature menjadi tidak valid.
Event ID juga dapat membantu. Simpan ID event yang sudah diterima dan diproses. Ketika ID yang sama datang kembali, aplikasi dapat mengenalinya sebagai duplikasi, bukan peristiwa baru. Mekanisme ini sangat berguna ketika publisher melakukan retry setelah kegagalan jaringan.
Bangun Handler yang Idempoten
Handler idempoten menghasilkan dampak akhir yang sama meskipun event yang sama diproses lebih dari sekali. Ini penting karena retry merupakan perilaku normal dalam integrasi webhook, bukan selalu tanda serangan.
Sebelum menjalankan aksi utama, periksa apakah event ID sudah tercatat. Gunakan penyimpanan yang mendukung pemeriksaan dan pencatatan secara aman agar dua request yang tiba hampir bersamaan tidak sama-sama dianggap sebagai event baru. Setelah itu, proses perubahan data dalam alur yang konsisten.
Contohnya, pembaruan status sebaiknya didasarkan pada identitas event dan aturan bisnis yang jelas, bukan sekadar menjalankan operasi tambahan setiap kali request masuk. Hindari aksi yang tidak aman untuk diulang, seperti menambah saldo tanpa pemeriksaan atau membuat record baru tanpa kunci unik.
Validasi Payload Sebelum Diproses
Signature membuktikan integritas dan kepemilikan secret, tetapi tidak menjamin payload sesuai kebutuhan aplikasi. Setelah signature lolos, validasi payload berdasarkan skema yang telah ditentukan.
- Periksa tipe konten dan format data.
- Pastikan field wajib tersedia.
- Validasi tipe, panjang, dan nilai setiap field.
- Tolak struktur bersarang atau ukuran data yang melampaui batas.
- Gunakan hanya field yang diperlukan oleh proses bisnis.
Validasi ini mencegah data rusak masuk ke database atau diteruskan ke layanan lain. Jangan mempercayai nilai yang berasal dari payload hanya karena request telah ditandatangani.
Gunakan Antrean dan Rate Limiting
Handler webhook sebaiknya tidak menjalankan pekerjaan berat secara langsung dalam request. Setelah autentikasi dan validasi minimum berhasil, simpan event yang diperlukan lalu teruskan pemrosesan ke antrean asinkron. Cara ini membantu endpoint memberikan respons lebih cepat dan mengurangi risiko timeout.
Rate limiting juga penting untuk membatasi jumlah request dalam periode tertentu. Aturan ini membantu menghadapi lonjakan trafik, kesalahan konfigurasi publisher, maupun upaya pembebanan berlebihan. Tetap siapkan penanganan retry agar respons kegagalan tidak menyebabkan perilaku yang tidak terkendali.
Logging yang Berguna Tanpa Membocorkan Rahasia
Log perlu membantu mahasiswa menemukan masalah integrasi tanpa menjadi sumber kebocoran baru. Catat metadata operasional seperti status verifikasi, event ID, tipe event, waktu penerimaan, hasil pemrosesan, dan durasi.
Jangan mencatat secret, header signature, atau seluruh body request jika body dapat berisi data sensitif. Jika sebagian payload benar-benar diperlukan untuk diagnosis, batasi field dan samarkan nilainya. Terapkan pula kontrol akses terhadap log karena metadata event dapat mengandung informasi penting.
Perhatian Tambahan: Risiko SSRF
Risiko berbeda muncul ketika aplikasi bertindak sebagai publisher dan mengirim webhook ke URL yang dapat dipilih pengguna. Penyerang dapat mencoba mengarahkan koneksi ke tujuan internal atau tujuan yang tidak seharusnya diakses server. Pola ini berkaitan dengan SSRF.
Validasi tujuan sebelum melakukan koneksi. Batasi callback ke HTTPS dan alamat publik sesuai kebutuhan sistem. Jangan membiarkan input URL pengguna menjadi instruksi koneksi tanpa pemeriksaan tambahan.
Checklist Pengujian Proyek Mahasiswa
- Uji request tanpa signature dan dengan signature yang salah.
- Uji perubahan satu karakter pada payload.
- Pastikan body asli digunakan sebelum parsing.
- Kirim event ID yang sama dua kali dan pastikan efeknya tidak berlipat.
- Uji timestamp kedaluwarsa jika protokol menyediakannya.
- Kirim tipe konten, struktur, atau ukuran payload yang tidak sesuai.
- Pastikan metode selain POST ditolak.
- Periksa bahwa secret dan data sensitif tidak muncul di log.
- Uji lonjakan request dan pastikan rate limiting serta antrean bekerja.
Dengan menerapkan checklist tersebut, proyek webhook menjadi lebih tahan terhadap pemalsuan request, replay, duplikasi event, dan beban berlebihan. Keamanan webhook bukan hanya persoalan menambahkan satu header signature, melainkan kombinasi verifikasi, validasi, idempotensi, dan pengelolaan operasional yang disiplin.
Leave a Reply