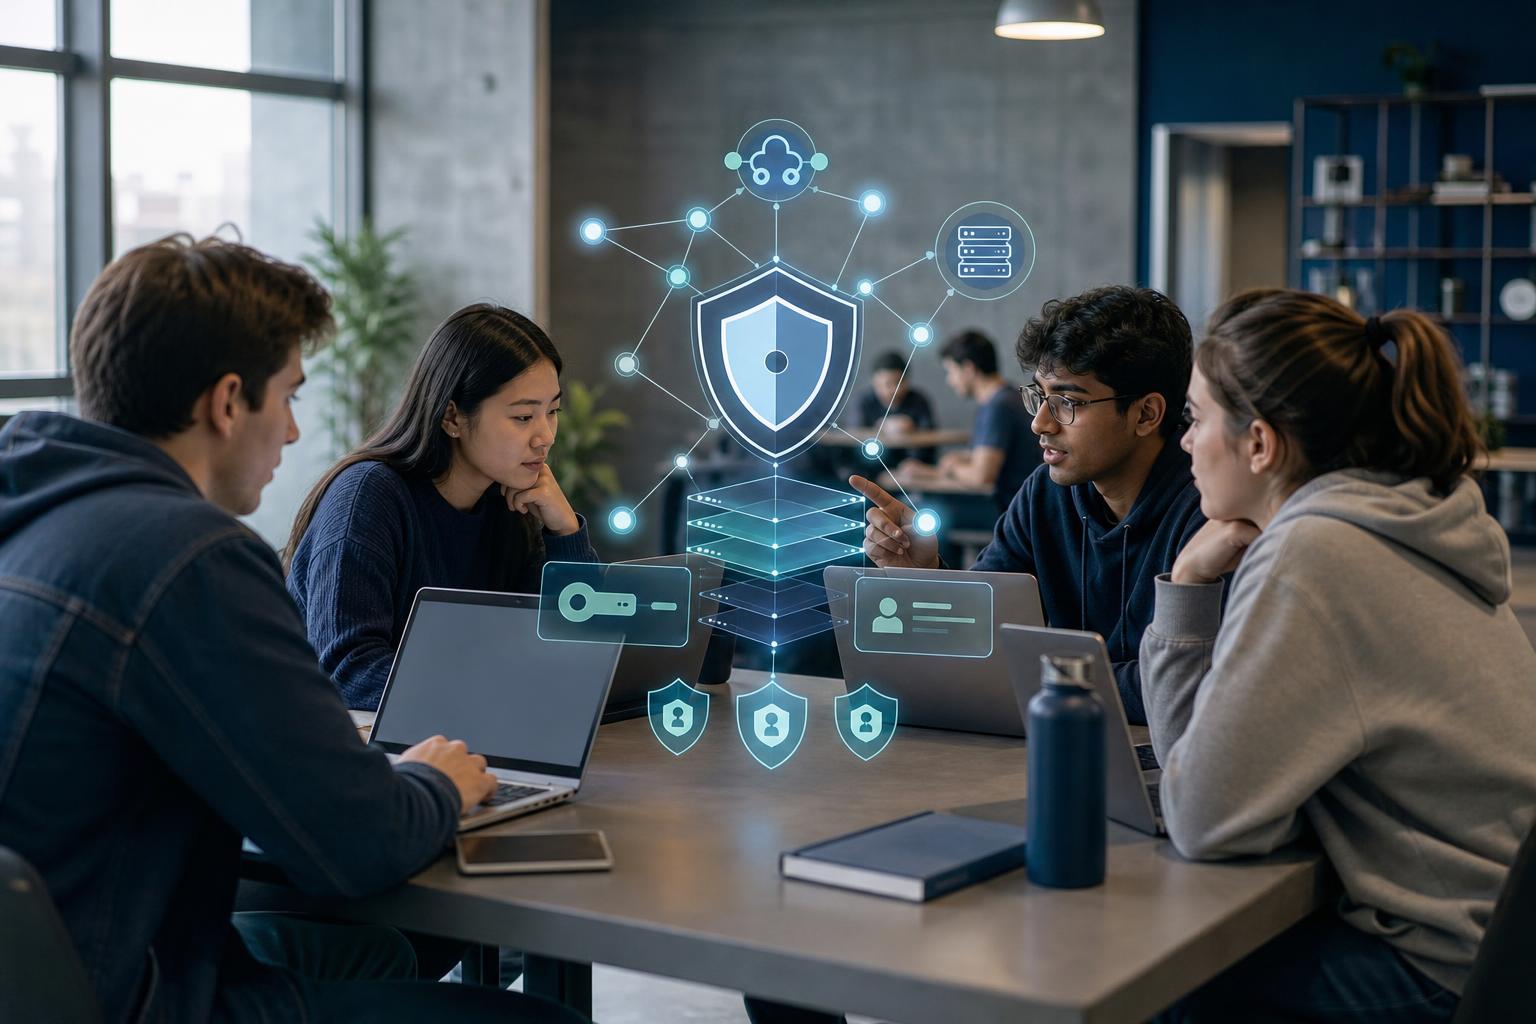
API sering menjadi penghubung antara aplikasi web, aplikasi seluler, dan basis data dalam proyek mahasiswa. Namun, endpoint yang dapat diakses bukan berarti boleh menerima semua permintaan. Tanpa pemeriksaan yang tepat, pengguna dapat melihat data mahasiswa lain, mengubah informasi yang bukan miliknya, atau membebani sistem dengan permintaan berulang.
Keamanan API untuk proyek mahasiswa dapat dimulai dengan langkah yang sederhana dan terukur. Sebelum demo, pengujian, atau deployment, gunakan checklist berikut untuk memeriksa endpoint, token, hak akses, validasi input, dan perilaku aplikasi saat menerima permintaan yang tidak semestinya.
1. Buat inventaris seluruh endpoint
Langkah pertama adalah mengetahui apa saja yang sebenarnya tersedia. Buat daftar endpoint yang memuat metode HTTP, fungsi, jenis data, pemilik fitur, versi API, dan status lingkungan seperti pengembangan, pengujian, atau produksi.
Contohnya, aplikasi kampus mungkin memiliki endpoint untuk daftar mahasiswa, detail profil, katalog produk koperasi, peminjaman buku, serta pengelolaan pengguna. Catat pula endpoint lama, endpoint pengujian, dan endpoint administrasi. Endpoint yang terlupakan dapat tetap aktif meskipun tidak lagi muncul pada antarmuka aplikasi.
- Pastikan setiap endpoint memiliki tujuan dan pemilik yang jelas.
- Hapus atau nonaktifkan endpoint percobaan yang tidak diperlukan.
- Bedakan versi API agar perubahan tidak menimbulkan perilaku yang tidak terduga.
- Jangan mengekspos endpoint manajemen atau administrasi ke internet tanpa kebutuhan yang jelas.
Inventaris ini sejalan dengan perhatian OWASP API Security Top 10 2023 terhadap Improper Inventory Management, yaitu risiko ketika API, versi, atau endpoint tidak terdokumentasi dengan baik.
2. Lindungi komunikasi dan rahasia akses
REST API sebaiknya hanya tersedia melalui HTTPS. Perlindungan ini membantu menjaga kredensial dan data agar tidak mudah dibaca ketika berpindah antara klien dan server.
Jangan menaruh token, API key, atau kredensial di URL. Informasi pada URL dapat tercatat dalam log server atau sistem perantara. Gunakan mekanisme pengiriman kredensial yang sesuai dengan desain autentikasi aplikasi dan pastikan rahasia tidak ditanamkan secara terbuka dalam kode atau dokumentasi yang dibagikan.
API key dapat membantu mengenali aplikasi atau klien, tetapi tidak seharusnya menjadi satu-satunya perlindungan untuk data sensitif atau sumber daya bernilai tinggi. Untuk fitur seperti data akademik, perubahan nilai, atau pengelolaan akun, terapkan autentikasi dan otorisasi yang lebih kuat.
3. Periksa token, bukan sekadar keberadaannya
Token yang ada pada permintaan belum tentu valid. Server perlu memeriksa token sesuai mekanisme autentikasi yang digunakan, termasuk integritas dan konteks penggunaannya.
Jika proyek menggunakan JWT, validasi integritas token serta klaim penting seperti issuer, audience, dan expiration. Token yang sudah kedaluwarsa, diterbitkan oleh pihak yang tidak sesuai, atau ditujukan untuk layanan lain tidak boleh diterima.
- Tolak token yang formatnya tidak sesuai.
- Pastikan identitas pengguna dari token benar-benar digunakan dalam pemeriksaan akses.
- Bedakan autentikasi, yaitu proses mengenali pengguna, dari otorisasi, yaitu proses menentukan tindakan yang boleh dilakukan.
- Uji perilaku aplikasi ketika token hilang, rusak, kedaluwarsa, atau digunakan oleh pengguna lain.
4. Terapkan otorisasi pada setiap endpoint dan objek
Kesalahan yang umum terjadi adalah aplikasi hanya mengandalkan tombol atau pembatasan pada frontend. Pemeriksaan tersebut mudah dilewati karena pengguna dapat mengirim permintaan langsung ke API. Kontrol akses harus diterapkan di sisi server pada setiap endpoint.
Misalnya, mahasiswa A mengakses data profilnya sendiri. Jika ia mengganti identitas objek pada permintaan, server tetap harus memeriksa apakah ia berhak melihat data mahasiswa B. Inilah contoh Broken Object Level Authorization.
Periksa setidaknya tiga lapisan berikut:
- Tingkat fungsi: apakah peran mahasiswa boleh memanggil fungsi dosen atau administrator?
- Tingkat objek: apakah pengguna boleh membaca atau mengubah objek tertentu?
- Tingkat properti: apakah pengguna boleh mengubah semua atribut objek, atau hanya atribut yang diizinkan?
Contohnya, pengguna mungkin boleh memperbarui nomor teleponnya sendiri, tetapi tidak boleh mengubah peran akun, status pembayaran, atau kepemilikan data. Pemeriksaan ini membantu mengurangi risiko Broken Function Level Authorization dan Broken Object Property Level Authorization.
5. Validasi input dan content type
Jangan menganggap data dari klien sudah benar. Validasi permintaan berdasarkan tipe, format, panjang, rentang nilai, ukuran payload, dan content type yang diizinkan.
Pada sistem peminjaman, misalnya, ID buku harus memiliki format yang sesuai, jumlah pinjaman harus berada dalam rentang yang masuk akal, dan tanggal harus mengikuti format yang ditentukan. Server juga perlu menolak payload berukuran berlebihan atau jenis konten yang tidak diperlukan.
- Validasi semua field wajib dan tolak field yang tidak semestinya diterima.
- Gunakan batas panjang untuk teks, identitas, dan keterangan.
- Batasi ukuran unggahan atau payload sesuai kebutuhan fitur.
- Pastikan respons dan permintaan menggunakan content type yang diharapkan.
6. Batasi frekuensi dan konsumsi sumber daya
Endpoint pencarian, login, pengiriman kode, atau pembuatan laporan dapat membebani sistem jika dipanggil tanpa batas. Terapkan pembatasan laju permintaan berdasarkan kebutuhan aplikasi dan identitas klien yang tersedia.
Ketika permintaan melebihi batas, gunakan kode status HTTP 429 untuk menunjukkan bahwa klien perlu mengurangi frekuensi permintaan. Pembatasan ini membantu menangani penggunaan berlebihan dan memberi sinyal terhadap pola yang mungkin berkaitan dengan penolakan layanan.
Uji pula batas ukuran hasil, jumlah data yang dapat diminta dalam satu halaman, serta operasi yang membutuhkan pemrosesan besar. Risiko Unrestricted Resource Consumption tidak hanya berasal dari jumlah permintaan, tetapi juga dari permintaan yang terlalu berat.
7. Atur CORS, error, dan konfigurasi
Konfigurasi CORS harus mengikuti asal aplikasi yang benar-benar membutuhkan akses. Hindari aturan yang terlalu longgar jika API menangani data pribadi atau fungsi penting. CORS bukan pengganti autentikasi dan otorisasi, tetapi konfigurasi yang keliru dapat memperluas permukaan akses.
Respons error kepada klien sebaiknya cukup membantu tanpa membocorkan stack trace, detail internal, struktur basis data, atau informasi teknis yang dapat dimanfaatkan penyerang. Simpan detail diagnostik pada log internal yang aksesnya dibatasi, lalu kirim pesan umum kepada klien.
Periksa pula konfigurasi default, endpoint debug, dokumentasi internal, dan layanan yang tidak diperlukan. Langkah ini berkaitan dengan risiko Security Misconfiguration.
8. Catat aktivitas dan uji alur bisnis
Audit log membantu tim memahami siapa yang melakukan tindakan penting, kapan tindakan terjadi, endpoint yang dipanggil, dan hasilnya. Prioritaskan aktivitas seperti login, perubahan hak akses, pengubahan data akademik, penghapusan objek, dan kegagalan autentikasi berulang. Pastikan log tidak menyimpan token atau rahasia secara terbuka.
Pengujian jangan berhenti pada respons sukses. Coba akses lintas pengguna, akses lintas peran, perubahan properti yang tidak semestinya, input tidak valid, token kedaluwarsa, dan permintaan berulang. Uji juga urutan alur bisnis. Contohnya, apakah pengguna dapat mengonfirmasi peminjaman tanpa membuat reservasi, membatalkan transaksi yang sudah selesai, atau menggunakan kembali proses yang seharusnya hanya berjalan sekali?
OWASP API Security Top 10 2023 juga menyoroti alur bisnis sensitif, SSRF, serta konsumsi API pihak ketiga yang tidak aman. Karena itu, periksa layanan eksternal yang digunakan proyek dan jangan meneruskan input pengguna ke layanan internal atau eksternal tanpa validasi serta pembatasan yang sesuai.
Checklist sebelum demo atau deployment
- Semua endpoint, versi, metode, data, pemilik, dan lingkungan sudah tercatat.
- Endpoint hanya menggunakan HTTPS dan rahasia tidak berada di URL.
- Token divalidasi, termasuk masa berlaku dan klaim yang relevan.
- Setiap endpoint memeriksa fungsi, objek, dan properti yang boleh diakses.
- Input, ukuran payload, dan content type divalidasi.
- Rate limit diterapkan pada operasi yang berisiko disalahgunakan.
- CORS, konfigurasi, dan endpoint administrasi sudah ditinjau.
- Error tidak membocorkan detail internal.
- Audit log tersedia tanpa menyimpan rahasia.
- Pengujian mencakup akses lintas pengguna, lintas peran, dan alur bisnis.
NIST SP 800-228 menekankan bahwa perlindungan API perlu dipikirkan sepanjang siklus hidup, baik sebelum runtime maupun saat API berjalan. Untuk proyek mahasiswa, pendekatan bertahap berbasis risiko sudah memadai: amankan data paling sensitif, fungsi paling penting, dan endpoint yang paling mudah disalahgunakan terlebih dahulu. Dengan checklist ini, keamanan tidak menjadi tambahan di akhir, melainkan bagian dari proses membangun aplikasi yang cerdas digital, berintegritas, dan siap menghadapi dunia global.
Leave a Reply