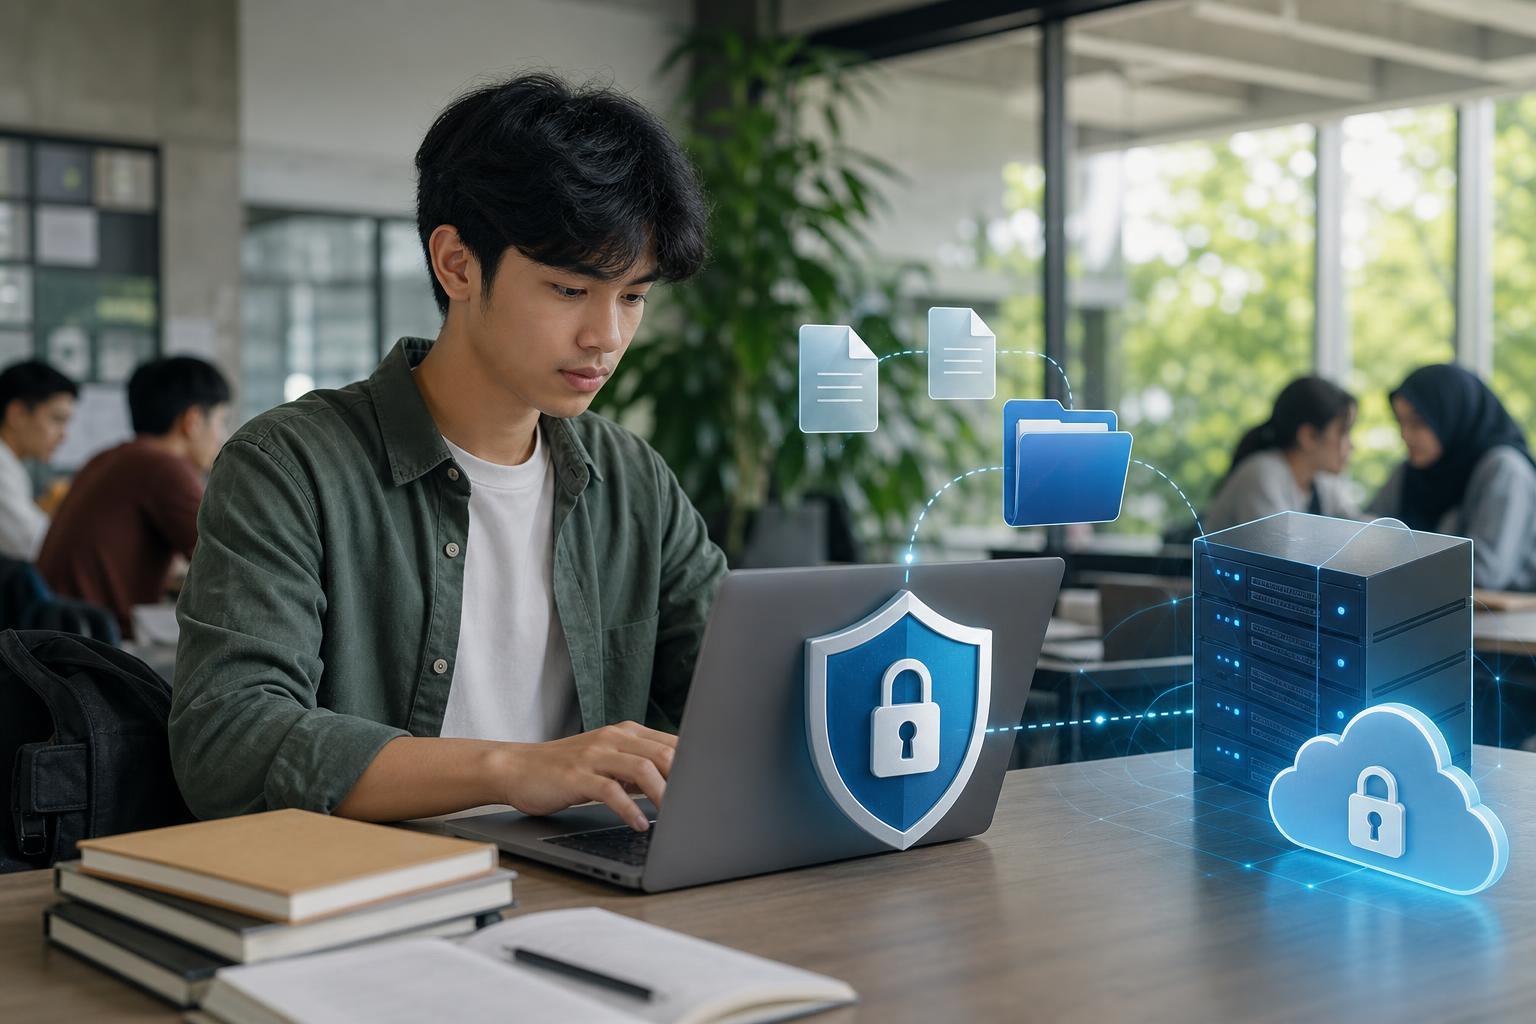
Fitur upload file sering menjadi bagian penting dalam proyek mahasiswa, misalnya sistem pengumpulan tugas, portal organisasi, aplikasi akademik, atau platform bisnis sederhana. Namun, fitur ini juga membuka pintu bagi berbagai risiko: file berbahaya, penyalahgunaan kapasitas penyimpanan, penimpaan file, hingga akses oleh pengguna yang tidak berwenang.
Karena itu, keamanan upload file tidak cukup dibangun dengan satu pemeriksaan sederhana. Validasi ekstensi, pemeriksaan isi, pembatasan ukuran, pengaturan akses, dan perlindungan endpoint perlu diterapkan secara berlapis. Pendekatan ini membantu proyek tetap aman sekaligus menunjukkan praktik pengembangan perangkat lunak yang bertanggung jawab.
Mengapa Fitur Upload File Perlu Diamankan?
File yang diunggah pengguna dapat membawa risiko berbeda sesuai jenis aplikasinya. Dokumen mungkin mengandung konten aktif, gambar dapat mengeksploitasi kelemahan parser, sedangkan file berukuran sangat besar dapat menghabiskan ruang penyimpanan atau membebani layanan.
Risiko lain muncul ketika nama file digunakan langsung oleh aplikasi. Nama tersebut dapat menyebabkan file tertimpa, menyulitkan pengelolaan, atau menimbulkan masalah ketika mengandung karakter khusus. Jika file disimpan di lokasi yang dapat diakses langsung dari web, konfigurasi yang kurang tepat juga dapat membuat file terbuka untuk pengguna yang seharusnya tidak memiliki izin.
Prinsip utama keamanan upload file adalah defense in depth: gunakan beberapa lapisan perlindungan karena tidak ada satu teknik yang mampu menangani seluruh risiko.
Checklist Keamanan Upload File
1. Tentukan ekstensi yang benar-benar diperlukan
Mulailah dengan membuat daftar jenis file yang dibutuhkan aplikasi. Jika sistem hanya menerima tugas dalam format PDF, tidak ada alasan untuk menerima semua ekstensi. Semakin luas daftar format yang diizinkan, semakin besar pula permukaan risikonya.
Daftar tersebut harus dibuat berdasarkan kebutuhan fitur, bukan dengan membolehkan semua jenis file demi kenyamanan pengguna. Terapkan validasi di sisi server, karena pemeriksaan pada antarmuka pengguna saja dapat dilewati.
2. Jangan hanya mempercayai Content-Type
Header Content-Type yang dikirim pengguna dapat dipalsukan. Oleh sebab itu, nilainya tidak boleh menjadi satu-satunya dasar untuk menentukan tipe file.
Aplikasi perlu memeriksa isi file menggunakan mekanisme yang sesuai dengan lingkungan pengembangan. Bandingkan hasil pemeriksaan isi dengan ekstensi yang diizinkan dan kebutuhan fitur. Jika informasi tersebut tidak cocok, tolak file atau minta pengguna mengunggah ulang dalam format yang benar.
3. Batasi ukuran file
Tentukan batas ukuran untuk setiap jenis file atau untuk seluruh fitur upload. Pembatasan ini mengurangi risiko penyalahgunaan kapasitas penyimpanan dan serangan penolakan layanan berbasis file besar.
Batas ukuran perlu diterapkan secara konsisten pada validasi aplikasi dan konfigurasi layanan yang menerima permintaan. Pesan kesalahan juga sebaiknya menjelaskan batas yang berlaku tanpa membocorkan informasi teknis yang tidak diperlukan.
4. Buat ulang nama file
Jangan menjadikan nama file dari pengguna sebagai nama penyimpanan utama. Aplikasi sebaiknya membuat identitas atau nama baru yang unik, memiliki panjang terbatas, dan hanya menggunakan karakter yang diperbolehkan.
Nama asli tetap dapat disimpan sebagai metadata bila diperlukan untuk ditampilkan kepada pemilik file. Dengan pemisahan ini, aplikasi mengurangi risiko file tertimpa dan masalah akibat karakter khusus, sekaligus memudahkan pengelolaan penyimpanan.
5. Batasi siapa yang boleh mengunggah
Endpoint upload harus hanya dapat digunakan oleh pengguna yang memang memiliki kewenangan. Contohnya, mahasiswa dapat mengunggah tugas ke kelasnya, sementara pengguna lain tidak boleh mengirim file ke ruang tersebut.
Selain memeriksa apakah pengguna sudah masuk, aplikasi perlu memeriksa hak akses terhadap tujuan upload. Jangan menganggap bahwa mengetahui alamat endpoint sudah cukup untuk memberikan izin.
6. Simpan file di luar web root atau server berbeda
File unggahan sebaiknya disimpan di luar web root atau pada server berbeda. Strategi ini mengurangi kemungkinan file diakses langsung sebagai sumber daya web ketika konfigurasi aplikasi bermasalah.
Jika file memang harus tersedia bagi pengguna, akses dapat diberikan melalui handler aplikasi. Handler tersebut memetakan identitas internal file ke pengguna yang meminta, lalu memeriksa izin sebelum mengirimkan file. Dengan cara ini, keberadaan file tidak otomatis berarti semua orang dapat mengaksesnya.
7. Pertimbangkan pemindaian file
Untuk jenis file dan lingkungan yang mendukungnya, pemindaian antivirus, sandbox, atau Content Disarm and Reconstruction dapat menjadi lapisan tambahan. Pilihan yang digunakan perlu disesuaikan dengan kemampuan infrastruktur dan tingkat risiko proyek.
Pemindaian bukan pengganti validasi lain. File yang lolos pemindaian tetap perlu dibatasi format, ukuran, lokasi penyimpanan, dan hak aksesnya.
8. Lindungi endpoint dari CSRF
Endpoint upload juga perlu dilindungi dari Cross-Site Request Forgery (CSRF), terutama jika aplikasi menggunakan autentikasi berbasis cookie. Tanpa perlindungan ini, pengguna yang sedang login berpotensi dipaksa mengirim permintaan tanpa sengaja melalui situs lain.
Gunakan mekanisme perlindungan CSRF yang sesuai dengan kerangka kerja aplikasi. Pastikan pemeriksaan token dilakukan di sisi server dan diterapkan pada operasi upload, bukan hanya pada formulir biasa.
Alur Implementasi yang Praktis
- Identifikasi kebutuhan: tentukan pengguna yang boleh upload, tujuan fitur, serta format file yang benar-benar diperlukan.
- Validasi permintaan: periksa autentikasi, otorisasi, token CSRF, ekstensi, ukuran, dan kesesuaian tipe file dengan isinya.
- Buat nama internal: hasilkan nama baru yang unik dan simpan nama asli sebagai metadata bila diperlukan.
- Simpan secara aman: gunakan lokasi di luar web root atau server terpisah dengan izin akses yang terbatas.
- Scan bila tersedia: jalankan antivirus, sandbox, atau proses disarm sesuai kemampuan lingkungan.
- Sediakan akses terkontrol: gunakan handler aplikasi yang memeriksa hak akses sebelum file diberikan.
Skenario Pengujian untuk Mahasiswa
Pengujian sederhana dapat menemukan banyak kesalahan sebelum proyek dipresentasikan atau digunakan. Buat daftar kasus uji dan catat hasilnya agar prosesnya dapat dipertanggungjawabkan.
- Unggah file dengan ekstensi yang diizinkan dan pastikan proses berhasil.
- Unggah ekstensi yang tidak diizinkan dan pastikan file ditolak.
- Uji ekstensi ganda serta variasi huruf besar-kecil pada ekstensi.
- Uji file yang ukurannya melebihi batas.
- Uji nama file yang sangat panjang atau mengandung karakter yang tidak valid.
- Uji file dengan tipe yang tidak sesuai antara ekstensi, header, dan isi.
- Coba mengakses file menggunakan pengguna yang tidak memiliki izin.
- Uji permintaan upload tanpa token CSRF atau dari konteks yang tidak sah.
Hasil pengujian sebaiknya tidak hanya dilihat dari pesan pada antarmuka. Periksa pula apakah file benar-benar tersimpan di lokasi yang tepat, apakah nama internal dibuat ulang, dan apakah pengguna tanpa hak akses benar-benar tidak dapat mengambil file.
Checklist Sebelum Proyek Dipublikasikan
- Format: hanya ekstensi yang diperlukan yang diizinkan.
- Isi: tipe file diperiksa berdasarkan isi, bukan hanya Content-Type.
- Ukuran: terdapat batas file yang diterapkan di sisi server.
- Nama: aplikasi membuat ulang nama file dan membatasi karakter.
- Akses: hanya pengguna berwenang yang dapat upload dan mengunduh.
- Penyimpanan: file berada di luar web root atau server terpisah.
- Perlindungan: endpoint upload memiliki perlindungan CSRF.
- Pemindaian: antivirus atau sandbox dipertimbangkan jika tersedia.
- Pengujian: kasus ekstensi ganda, ukuran berlebih, tipe tidak sesuai, dan akses ilegal sudah diuji.
Keamanan upload file merupakan bagian dari desain aplikasi, bukan tambahan yang dikerjakan di akhir. Dengan membatasi input, memeriksa isi, mengatur penyimpanan, dan menguji akses secara berlapis, proyek mahasiswa dapat menjadi lebih aman, terukur, dan siap dikembangkan untuk kebutuhan yang lebih besar.
Leave a Reply